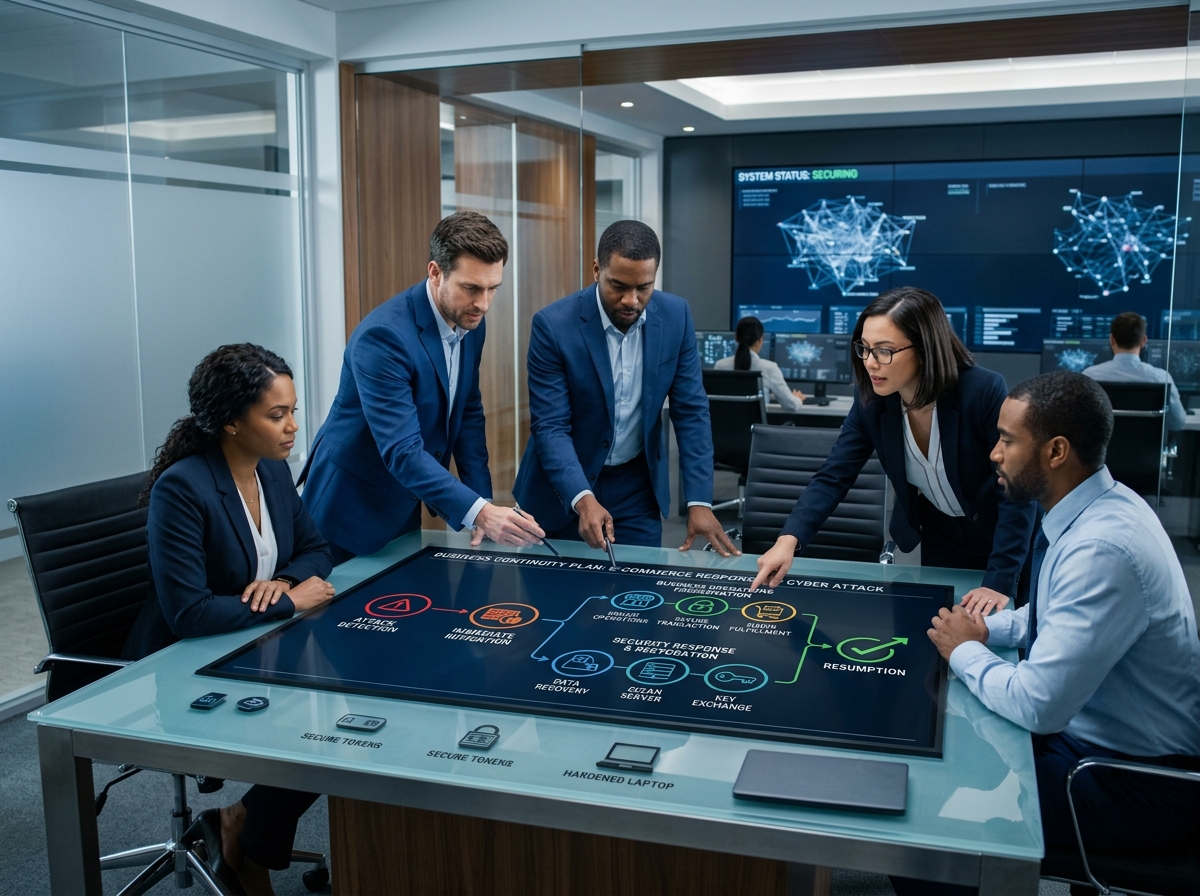
El 12 de octubre de 2026 las webs de cinco enseñas estadounidenses de Ahold Delhaize dejaron de funcionar y, según informó Cybersecurity Dive, la compañía desconectó algunos sistemas como medida de precaución. Las tiendas siguieron abiertas, pero el pedido online quedó suspendido. Muchos dueños creen que eso solo le pasa a un gigante, y no es cierto. Aquí tienes un plan de continuidad del negocio, con su plan de respuesta a incidentes, que una empresa de 20 a 300 personas puede preparar en una semana: qué activar primero, quién decide y qué decir a los clientes.
Plan de continuidad del negocio: qué enseña la caída de un gran minorista
Las tiendas físicas vendieron, pero la web, la app y los turnos de entrega se detuvieron, y cada hora así es ingreso perdido. Una tienda pequeña tiene la misma exposición ante los incidentes de ciberseguridad con menos margen, y fallos como PHP2Shell obligan a actualizar PHP en horas. Si la tienda online está caída por un ciberataque y nadie sabe quién puede apagar o encender sistemas, el primer día se va en discusiones. Sin pasos acordados, ningún plan resiste la respuesta a un ciberataque improvisada. Un plan que nadie lee no ayuda: la respuesta al ciberataque llega tarde. Un documento escrito convierte el pánico en una lista.
Qué sistemas sostienen los ingresos: pago, stock y soporte
Ordena los sistemas según el recorrido del dinero: catálogo, carrito y pago, pasarela de pago, gestión de pedidos, almacén o datos de proveedores y buzón de soporte. Asigna a cada uno un rango y un tiempo máximo de caída dentro del plan de respuesta de una tienda online. El pago va primero, porque sin él no se vende nada. El stock y los pedidos van después, ya que sin ellos no puedes enviar lo vendido. Nuestro desarrollo de tiendas online parte del mismo mapa, porque una tienda es tan resistente como su eslabón más débil.
| Sistema | Por qué importa | Alternativa |
|---|---|---|
| Pago y checkout | Sin él no hay ventas | Enlace de pago, factura por correo |
| Gestión de pedidos | De él depende el envío | Hoja compartida, un responsable |
| Stock y proveedores | Evita vender de más | Recuento manual diario |
| Buzón de soporte | Los clientes necesitan respuestas | Teléfono, página de estado |
Copias de seguridad: tener una no es lo mismo que probar la restauración
Una copia que nadie ha restaurado es una esperanza, y un plan de continuidad ante ciberataques, o los planes de respuesta a incidentes, construidos sobre esperanza se detienen en el primer servidor bloqueado. Un plan de respuesta ante un ciberataque sin pruebas es papel. Fija dos cifras: cuántos datos puedes perder (RPO) y cuánto puedes esperar (RTO). Guarda una copia aparte o inmutable, porque el ransomware busca primero las copias. Después prueba la restauración en un entorno limpio y anota el tiempo. El checklist de migración a la nube describe el mismo ensayo y sirve de plantilla.
Cada cuánto probar
El pago cada trimestre, lo demás una vez al año.
Qué anotar
Fecha y duración.
Modo mínimo de operación: pedidos manuales y mensajes a clientes
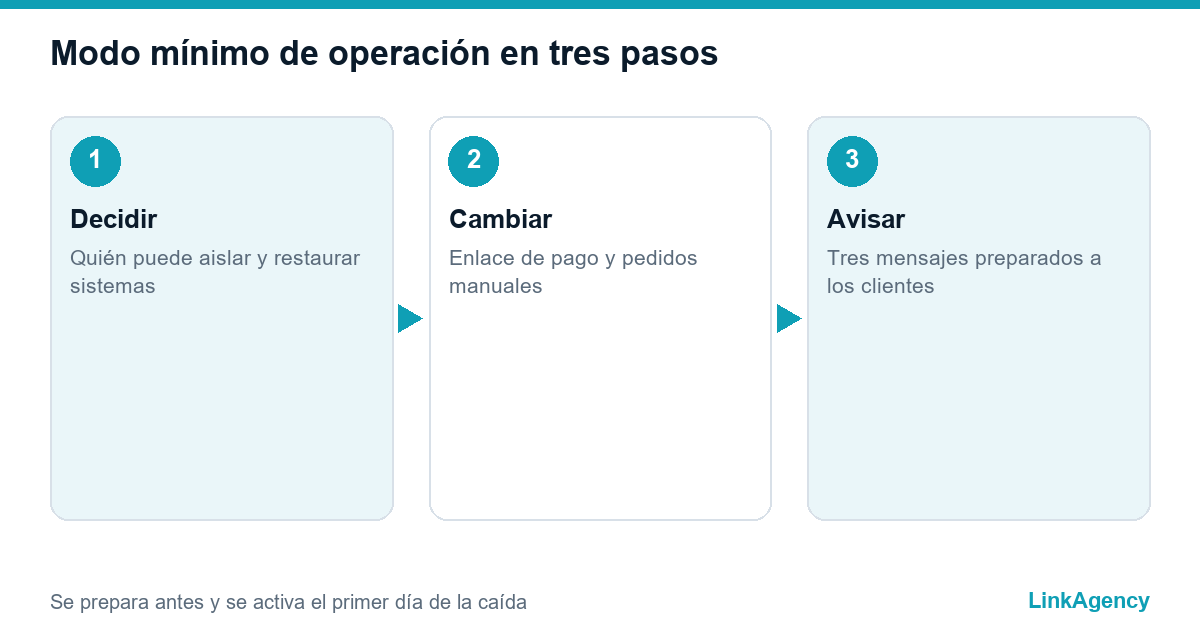
Decide de antemano qué hace la tienda cuando la web no está disponible. Un teléfono, un enlace de pago y una hoja compartida mantienen un goteo de pedidos. Prepara tres mensajes: un aviso breve para la portada y las redes, una respuesta para soporte y un correo para clientes con pedidos abiertos. Un plan de continuidad del negocio debe reunirlos en una página, y el plan de respuesta a incidentes los tiene listos, para que nadie los redacte bajo estrés. Anótalo.
Accesos y roles: quién decide cuando los sistemas se detienen
La seguridad ecommerce empieza por separar las cuentas de administración de las de uso diario y activa la autenticación multifactor en todo, algo que recoge la checklist de seguridad web. Aísla la tienda, la red de oficina y el entorno de pagos, para que un problema no pare el resto. Nombra un responsable del incidente, a alguien para hablar con los clientes y un contacto para proveedores, cada uno con suplente. Nuestros servicios DevOps incluyen justo esa separación de entornos y accesos, porque la mayoría de las caídas se propagan por contraseñas compartidas.
- Nombra al responsable del incidente y a su suplente.
- Anota quién puede aislar sistemas.
- Guarda los teléfonos fuera de la red de la tienda.
- Acuerda cuánto tarda cada decisión.
RGPD y notificaciones: qué vigilar si vendes a clientes de la UE
Si pueden verse afectados datos personales, el artículo 33 del RGPD prevé notificar a la autoridad de control sin dilación indebida y, si es posible, en 72 horas desde que se tiene constancia, salvo que sea improbable que suponga un riesgo para las personas. El artículo 34 añade un aviso a los afectados cuando el riesgo es alto. Acuerda con tu abogado quién presenta la notificación y confirma las obligaciones de cada mercado.
Un checklist de una página y un simulacro al año
Resume el plan de continuidad del negocio en una página: sistemas y rangos, estado de las copias, los tres mensajes, los roles y las reglas de notificación. Ensáyalo una vez al año en un simulacro, y las guías de CISA para pequeñas empresas sirven de punto de partida. Un plan de recuperación ante desastres que nunca se ha ensayado falla en la primera llamada. Cualquier plan se rompe si, ante un ciberataque, nadie ha practicado la respuesta.
Plan de continuidad del negocio: auditoría gratuita de resiliencia
Veremos qué detendría tus ventas durante una caída y te daremos una lista de prioridades para tu plan de continuidad. Nuestro hosting cloud para empresas y el equipo DevOps pueden ejecutarla.
- Una lista de sistemas y huecos por rango.
La consulta es gratuita y respondemos en un día laborable.

Preguntas frecuentes (FAQ)
¿Cuánto tiempo puede estar caída una tienda online?
Fija un objetivo por sistema. El pago y el checkout suelen tener el más corto, en horas.
¿Una tienda pequeña necesita un plan escrito?
Sí, porque los equipos pequeños tienen menos margen. Una página con rangos, roles y mensajes se escribe en un día.
¿Cada cuánto debo probar las copias de seguridad?
Prueba la restauración de pedidos y base de datos cada trimestre y el resto una vez al año. Anota el tiempo.
¿Debo avisar a los clientes tras una brecha?
Si hay datos personales afectados y el riesgo es alto, el RGPD prevé avisar a los afectados y a la autoridad. Pide a tu abogado que confirme la obligación en cada mercado.
¿Qué debe decir el primer mensaje a los clientes?
Qué no está disponible, cómo pedir o contactarte mientras tanto y cuándo habrá novedades. No adivines la causa en público.
¿Cómo pido una auditoría de resiliencia a LinkAgency?
Envíanos una solicitud con el formulario de esta página y revisaremos tus sistemas, copias y roles. Recibirás una lista de prioridades en un día laborable.