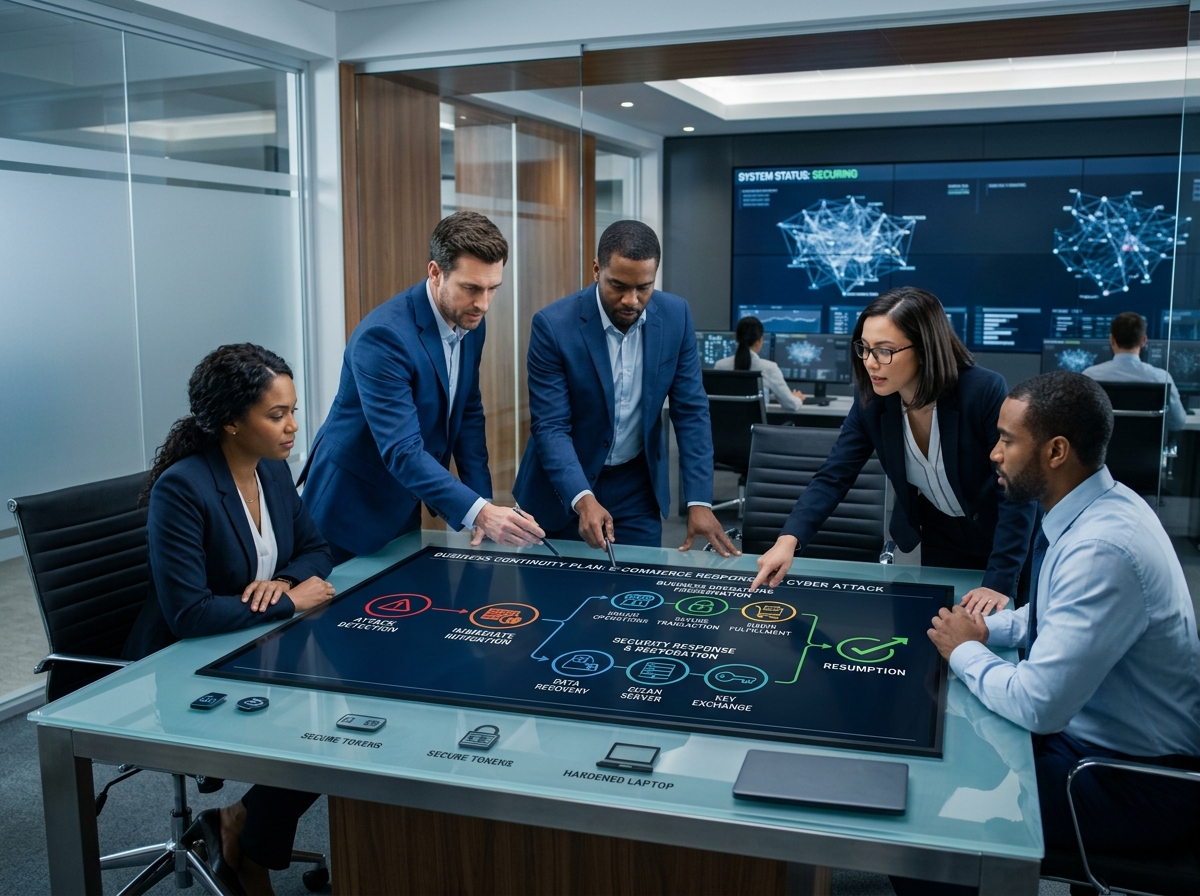
12 октября 2026 года сайты пяти американских брендов Ahold Delhaize оказались недоступны, и, как сообщил Cybersecurity Dive, компания сама отключила часть систем из соображений предосторожности. Магазины продолжали работать, а онлайн-заказ приостановили. Многие владельцы думают, что такие дни случаются только у гигантов, но это не так. Ниже план обеспечения непрерывности бизнеса, он же план действий при кибератаке, который компания на 20–300 человек может подготовить за неделю: что включать первым, кто принимает решения и что говорить клиентам.
План обеспечения непрерывности бизнеса: чему учит остановка онлайн-продаж у ритейлера
Урок этой истории не в том, кто атаковал. Офлайн-магазины торговали, а сайт, приложение и слоты доставки встали, и каждый такой час это потерянная выручка. У небольшого магазина уязвимость та же, а запаса прочности меньше, и дыры вроде PHP2Shell требуют срочного обновления PHP за часы. Непрерывность бизнеса здесь означает продажи, а не презентацию, а взлом интернет-магазина её обрывает. Если сайт недоступен и никто не знает, кому разрешено отключать и включать системы, первый день уходит на споры вместо восстановления. Письменный документ превращает панику в список шагов. Если план не отработан, при кибератаке нет непрерывности.
Какие системы приносят выручку: оформление заказа, оплата, склад и поддержка
Составьте список систем в порядке движения денег: каталог, корзина и оформление заказа, платёжный шлюз, управление заказами, склад или данные поставщиков, почта поддержки. Присвойте каждой ранг и допустимое время простоя в плане действий интернет-магазина при кибератаке. Оформление заказа и оплата обычно идут первыми, потому что без них ничего не продаётся. Склад и учёт заказов вторые, ведь без них нельзя отгрузить проданное. Разработка интернет-магазинов у нас тоже начинается с такой карты, поскольку магазин держится на самом слабом звене этой цепочки.
| Система | Почему важна | Запасной вариант |
|---|---|---|
| Оформление и оплата | Без неё нет продаж | Ссылка на оплату, счёт по почте |
| Управление заказами | От неё зависит отгрузка | Общая таблица, один владелец |
| Склад и поставщики | Не даёт продать лишнее | Ручной пересчёт раз в день |
| Почта поддержки | Клиентам нужны ответы | Телефон, страница статуса |
Резервные копии: «есть бэкап» не то же самое, что «мы проверили восстановление»
Копия, которую никто не восстанавливал, это надежда, а план обеспечения непрерывности бизнеса на надежде останавливается на первом заблокированном сервере. Аварийное восстановление начинается с копий, и резервное копирование данных без проверки не защищает, а регулярные проверки доступов и копий удобно вести по чек-листу безопасности сайта. Для каждой системы задайте два числа: сколько данных можно потерять (RPO) и сколько можно ждать (RTO). Одну копию храните отдельно или в неизменяемом виде, потому что программы-вымогатели ищут бэкапы первыми. Затем проведите проверку восстановления в чистой среде и запишите время. Тот же порядок репетиции описан в чек-листе переезда в облако, и он годится как шаблон.
Как часто проверять
Оформление заказа раз в квартал, остальное раз в год.
Что записывать
Дату и длительность.
Минимальный режим работы: ручной приём заказов и сообщения клиентам
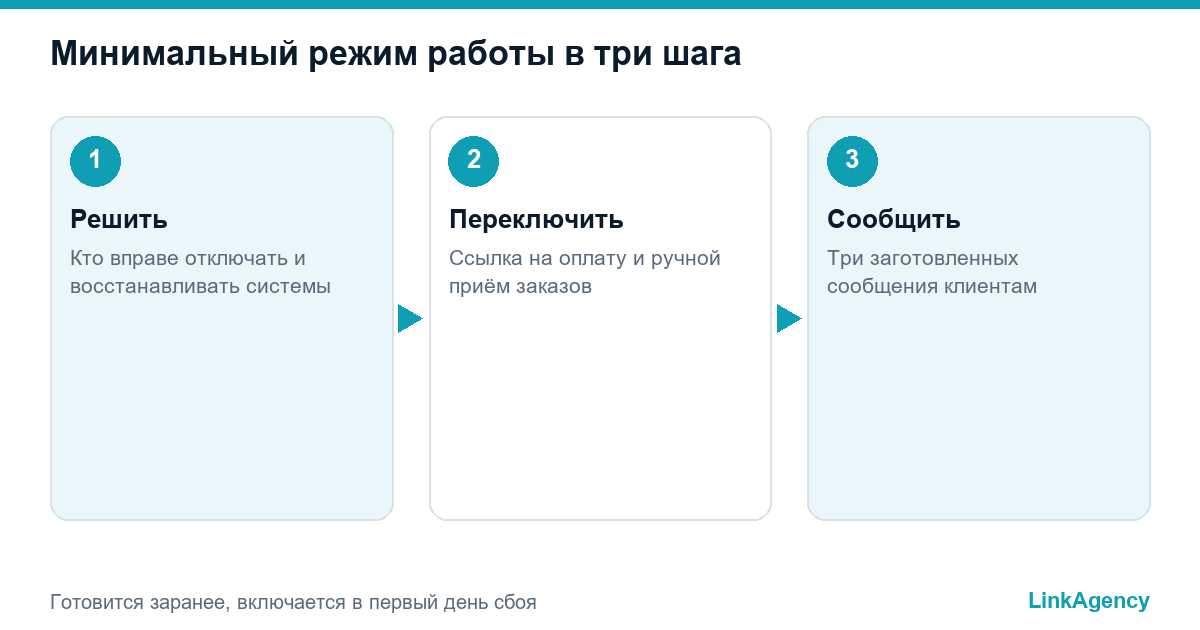
Заранее решите, что делает магазин, когда сайт недоступен. Следуя плану действий при кибератаке, магазин переключается на телефон, ссылку на оплату и общую таблицу: так часть заказов принимается вручную. Подготовьте три сообщения: короткое объявление для главной и соцсетей, ответ для поддержки и письмо клиентам с открытыми заказами. План непрерывности бизнеса должен вмещать эти тексты на одной странице, а план действий при кибератаке хранит их готовыми, чтобы никто не писал их в стрессе.
Доступы и роли: кто решает, когда системы остановлены
Разделите административные и рабочие учётные записи и включите многофакторную аутентификацию везде. Отделите магазин, офисную сеть и платёжный контур, чтобы проблема в одном месте не останавливала остальное. Назовите руководителя инцидента, ответственного за общение с клиентами и контакт для подрядчиков, у каждого должен быть заместитель. Наши DevOps-услуги включают как раз такое разделение сред и доступов, ведь большинство сбоев расходится по общим паролям.
- Назовите руководителя инцидента и заместителя.
- Запишите, кто вправе изолировать системы.
- Храните телефоны вне сети магазина.
- Договоритесь, сколько длится каждое решение.
GDPR и уведомления: что учесть компаниям в ЕС
Если затронуты персональные данные, статья 33 GDPR ожидает уведомления надзорного органа без неоправданной задержки и, по возможности, в течение 72 часов с момента, как вам стало известно о нарушении, если оно вряд ли создаёт риск для людей. Статья 34 добавляет сообщение пострадавшим при высоком риске. Договоритесь с юристом, кто подаёт уведомление: для плана действий при кибератаке это отдельный пункт.
Чек-лист на одну страницу и учения раз в год
Уместите план на одной странице: системы и ранги, состояние копий, три сообщения, роли и правила уведомлений. Затем репетируйте его раз в год на учениях, а рекомендации CISA для малого бизнеса дают хорошую точку отсчёта. План аварийного восстановления интернет-магазина, который не репетировали, ломается на первом звонке. Любой план страдает, если при кибератаке нужных действий никто не отработал.
План обеспечения непрерывности бизнеса: бесплатный аудит устойчивости
Посмотрим, что остановит ваши продажи при сбое, и составим список приоритетов для плана непрерывности. Выполнить его помогут облачный хостинг для бизнеса и DevOps-инженеры.
- Список систем и пробелов по рангам.
Консультация бесплатная. Отвечаем в течение рабочего дня.

Часто задаваемые вопросы (FAQ)
Сколько интернет-магазин может быть недоступен?
Задайте допустимое время для каждой системы. Оформление заказа и оплата получают самый короткий срок, в часах.
Нужен ли письменный план небольшому магазину?
Да, у небольших команд меньше запаса. Один лист с рангами, ролями и сообщениями пишется за день.
Как часто проверять резервные копии?
Восстановление заказов и базы проверяйте раз в квартал, остальное раз в год. Записывайте время.
Нужно ли сообщать клиентам об утечке?
Если затронуты персональные данные и риск для людей высокий, GDPR требует сообщить и им, и надзорному органу. Попросите юриста подтвердить обязанность для каждого рынка.
Что написать клиентам в первом сообщении?
Что недоступно, как заказать или связаться и когда будет обновление. Причину публично не угадывайте.
Как заказать аудит устойчивости в LinkAgency?
Оставьте заявку через форму на этой странице, и мы проверим системы, копии и роли. Список приоритетов вы получите в течение рабочего дня.