Tu web trae consultas o pedidos, pero nadie en la empresa sabe decir quién tiene la contraseña de administrador, cuándo se actualizaron los plugins por última vez ni si una copia de seguridad se restauraría de verdad. Para la ciberseguridad para pymes, la mayoría de los incidentes empieza por huecos así, no por un ataque sofisticado. Este checklist tiene diez medidas básicas, cada una con una pregunta para tu equipo o proveedor y una señal de alarma, para revisarlo en una sola reunión.
Seguridad web para empresas: por qué no es solo cosa del desarrollador
Si la web se cae, filtra datos de clientes o muestra páginas de spam, paga el negocio: ventas perdidas, carga en atención, riesgo legal y reputación. El OWASP Top 10 cita entre los riesgos más comunes el control de acceso roto y los componentes desactualizados, y ambos son primero problemas de gestión, porque nacen de responsabilidades poco claras. Un checklist breve vuelve visible quién responde de cada punto de la seguridad web.
Accesos y roles: quién puede hacer qué y a quién hay que desactivar
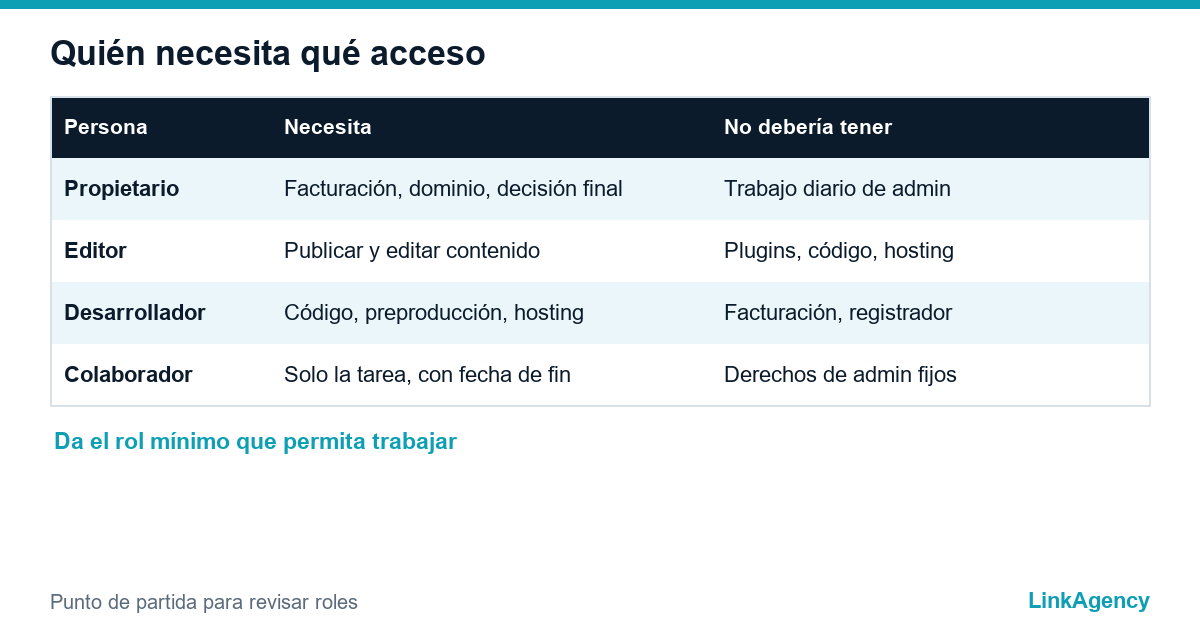
Lista todas las cuentas de la web, el hosting, el registrador del dominio, la analítica y el correo. Junto a cada una anota el rol y el motivo. Da de baja a colaboradores y empleados que se van el mismo día y concede a cada persona el rol mínimo que le permita trabajar. Los accesos compartidos ocultan quién hizo qué, así que crea cuentas con nombre. Cualquier web gana cuando el checklist fija que la seguridad tiene un responsable. Pregunta al equipo: ¿quién puede publicar, quién instala plugins y quién cambia el dominio? Mala señal: una cuenta de administrador que nadie sabe explicar.
Autenticación en dos pasos y contraseñas
Activa la verificación en dos pasos en el panel de la web, el hosting, el registrador y el correo que restablece las claves. Usa un gestor de contraseñas y una clave distinta para cada servicio, nunca una hoja de cálculo compartida. Revisa la lista de administradores cada trimestre. Si una cuenta clave depende de una sola contraseña, empieza por ahí, porque un único acceso robado anula cualquier otra medida.
Actualizaciones del CMS, los plugins y las dependencias
El software desactualizado es la puerta de entrada habitual. Actualiza el CMS, los temas, los plugins y las bibliotecas con un calendario, prueba en una copia antes de pasar a producción y elimina lo que ya no uses, porque un plugin olvidado sigue siendo una puerta abierta, y la versión de PHP del servidor pide el mismo cuidado, como mostró PHP2Shell y la necesidad de actualizar PHP. Si nadie se ocupa de esto, puede encargarse un equipo de desarrollo web. Pregunta: ¿cuándo fue la última actualización y quién la aprobó? Señal de alarma: seis meses sin parches.
Copias de seguridad y prueba de restauración
Una copia que nunca se ha restaurado es solo una esperanza. Guarda copias de archivos y base de datos fuera del servidor web, conserva varias generaciones y prueba la restauración dos veces al año en un entorno aparte. La guía del NCSC sobre copias de seguridad insiste en lo mismo. Pregunta: ¿cuánto tardaríamos en recuperar la web y cuántos datos perderíamos? Si nadie responde, no hay plan.
| Medida | Pregunta al equipo | Señal de alarma |
|---|---|---|
| Revisión de accesos | ¿Quién tiene acceso hoy? | Antiguos colaboradores activos |
| Doble verificación | ¿Está activa en hosting y dominio? | Solo en el panel |
| Actualizaciones | ¿Cuándo fue el último parche? | Meses sin actualizar |
| Copias | ¿Cuándo restauramos una por última vez? | Nunca se ha probado |
| Monitorización | ¿Quién recibe la alerta de noche? | Nadie asignado |
Protección de red: WAF, SSL y límite de intentos de acceso
La seguridad web para empresas empieza por lo básico: usa HTTPS en todas las páginas con un certificado que se renueve solo. Pon un cortafuegos de aplicaciones web (WAF) delante de la web para filtrar el tráfico malicioso y limita los intentos de acceso para que la adivinación de claves se detenga tras unos pocos fallos. Son medidas baratas que frenan mucho ruido automático y mejoran la seguridad de la web sin grandes inversiones. Pregunta a tu proveedor qué reglas están activas y quién las revisa: un filtro instalado pero nunca mirado da una falsa sensación de seguridad.
Monitorización, alertas y responsables
Configura un control de disponibilidad con alertas a una persona, no a un buzón común, y avisos de nuevos administradores y cambios de archivos. Anota el responsable de cada punto, su suplente y el tiempo de reacción ante una alerta nocturna o de fin de semana. Un checklist sin nombres al lado es un deseo: proteger una web exige que cada punto tenga responsable, y la seguridad de tu web depende de ello. Si necesitas ayuda, los servicios DevOps cubren monitorización, copias y actualizaciones seguras, y qué hacer cuando la prevención falla lo cuenta nuestro artículo sobre el plan de continuidad ante un ciberataque.
La primera hora tras detectar un problema
- Guarda una copia del estado actual y apunta la hora.
- Pon la web en modo mantenimiento.
- Cambia todas las contraseñas y revoca las cuentas desconocidas.
- Restaura la última copia limpia y actualiza todo.
RGPD: datos de clientes, encargados del tratamiento y plazos de aviso
Si atiendes a personas de la UE, el Reglamento General de Protección de Datos espera que una brecha que suponga riesgo se notifique a la autoridad sin dilación indebida y, si es posible, en 72 horas; en España la autoridad es la AEPD. Sabe qué herramientas reciben datos de clientes, firma un contrato con cada encargado del tratamiento y ten un plan breve con teléfonos. Recoge solo los datos necesarios, porque lo que no guardas no se filtra.
Auditoría exprés gratuita de seguridad web en LinkAgency
Revisamos cuentas y roles, doble verificación, actualizaciones, copias, cortafuegos y monitorización con este checklist y te enviamos una lista por prioridad. Si lo prefieres, puedes contratar una auditoría de seguridad web junto con la puesta a punto.
- revisión de accesos a la web, el hosting y el dominio;
- comprobación de actualizaciones, copias y restauración;
- plan de alertas y responsables para 90 días.
Envía tu solicitud y respondemos en un día laborable.

Preguntas frecuentes (FAQ)
¿Cada cuánto debo revisar la seguridad de mi web?
Revisa la seguridad de la web con este ritmo: accesos y actualizaciones cada mes, restauración de una copia dos veces al año y la lista completa cada trimestre. Tras un cambio de personal, revisa los accesos ese mismo día.
¿Basta con un certificado SSL para proteger la web?
No. HTTPS protege el tráfico entre el visitante y el servidor, pero no evita contraseñas débiles, plugins desactualizados ni accesos robados.
¿Quién debe responder de la seguridad de la web?
Una persona con nombre en tu empresa, aunque el trabajo lo haga un proveedor. Aprueba accesos, recibe alertas y confirma que copias y actualizaciones se han hecho en la seguridad de tu web.
¿Qué hago primero si hackean mi web?
Guarda una copia del estado actual, activa la página de mantenimiento, cambia todas las contraseñas y restaura una copia limpia. Si se filtraron datos personales, inicia el aviso del RGPD.
¿De verdad atacan a las pymes?
Sí. Los ataques son sobre todo automáticos y buscan fallos conocidos, así que una web pequeña con software antiguo es un objetivo tan fácil como una grande.
¿Puede LinkAgency revisar y proteger mi web?
Sí. Revisamos accesos, actualizaciones, copias, cortafuegos y monitorización, y cerramos los huecos o te damos una lista por prioridad. Envía tu solicitud y respondemos en un día laborable.