21 жовтня 2026 року команда PHP випустила екстрені релізи, що закривають дві критичні вразливості під спільною назвою PHP2Shell. Для власника бізнесу висновок короткий: потрібне термінове оновлення PHP на кожному сервері, який відповідає на вебзапити, і письмове підтвердження від тих, хто ним опікується. Помилки сидять у самому інтерпретаторі, тому сайти на WordPress і Magento під загрозою, навіть якщо всі плагіни свіжі.
Оновлення PHP сьогодні: що сталося 21 жовтня й кого це стосується
Виправлення вийшли у версіях PHP 8.5.12, 8.4.27, 8.3.36 і 8.2.35. Вони закривають CVE-2026-109618 та CVE-2026-109619: обидві дають віддалене виконання коду без авторизації й оцінені в 9,2 бала за шкалою CVSS v4.0. За бюлетенем проєкту, під загрозою кожна установка, що обробляє вебзапити, як-от PHP-FPM, Apache з mod_php чи LiteSpeed.
Тож захисний плагін CMS чи правило фаєрвола всередині застосунку не допоможуть, бо PHP розбирає запит першим. За даними BleepingComputer, атаки почалися ще до виходу виправлень, а британський NCSC закликав оновитися негайно або вимкнути вразливі системи.
Перші 48 годин: п’ять запитань, щоб оновити версію PHP
Спершу хтось має з’ясувати, що запущено, а хостер чи підрядник — змінити версію, і лише письмова відповідь із номером версії та часом перезапуску доводить, що роботу справді виконано. Ваша справа: ставити точні запитання, бо «ми працюємо над цим» не є номером версії.
П’ять запитань, які варто надіслати сьогодні
- Яка версія PHP обслуговує бойовий сайт? Підпису в панелі керування замало.
- Це 8.2.35, 8.3.36, 8.4.27, 8.5.12 чи новіша? Дистрибутиви Linux часто переносять виправлення без зміни номера, тож у журналі змін пакета мають бути обидва CVE.
- Чи перезапущено всі процеси? PHP-FPM й Apache тримають старий код до перезапуску.
- Де ще працює PHP? Копії, лендинги, Docker-образи.
- Хто підтвердить письмово й до котрої години?
Добра відповідь називає сервер, точну версію, час перезапуску й спосіб перевірки. Перевірка версії PHP без цього лишається здогадкою.
Тимчасові заходи й чого вони не замінюють
У бюлетені перелічено налаштування, що звужують поверхню атаки. Це місток на години, не на тижні, бо обидві діри закриває лише оновлення. Той самий перелік для магазинів, які не встигають, є в розборі Sansec.
- Увімкніть session.upload_progress.enabled=0 у php.ini чи пулі PHP-FPM і перезапустіть процеси; ini_set() і .user.ini не допоможуть.
- Задайте memory_limit=-1 через php_admin_value і тримайте малий post_max_size, наприклад 8M, якщо завантажень немає.
- Якщо на сайті немає файлових форм, закрийте multipart/form-data на вебсервері. Спершу перевірте оформлення замовлення: деякі платіжні форми використовують цей формат.
Cloudflare чи інший WAF прикриває лише трафік, що крізь нього йде, а режим обслуговування WordPress не рятує: PHP розбирає запит раніше за CMS. Вимикаючи сайт, віддавайте код 503 із вебсервера чи CDN.
Перевірка замовлень, оплат і форм після оновлення
При оновленні PHP всередині гілки, наприклад з 8.3.35 на 8.3.36, зазвичай усе минає непомітно. Перехід із 7.4 на підтримувану гілку ламає старі модулі й теми, і розробники на WordPress можуть виправити це без перебудови сайту. Щоразу проганяйте один короткий тест, спершу на тестовій копії:
- оформіть тестове замовлення кожним способом оплати й поверніть кошти;
- переконайтеся, що приходять листи про замовлення та скидання пароля;
- надішліть форму зворотного зв’язку з файлом;
- перегляньте журнал помилок PHP і пошукайте нові PHP-файли в теках завантажень.
Якщо бачите ознаки злому з даними клієнтів, ізолюйте сервер і збережіть журнали; заздалегідь написаний план безперервності бізнесу інтернет-магазину скоротить цей відрізок.
Застаріла версія PHP як ризик для бізнесу: графік підтримки й план
Дати завершення підтримки відомі за роки, тож кінець підтримки PHP 8.2 31 грудня 2026 року не сюрприз, а завдання, яке має мати господаря. Офіційна сторінка підтримуваних версій станом на 22 жовтня 2026 показує такі строки виправлень безпеки:
| Гілка PHP | Виправлення безпеки до | Що це означає для вас |
|---|---|---|
| 8.5 | 31.12.2029 | Найновіша; перевірте плагіни |
| 8.4 | 31.12.2028 | Розумний вибір для більшості |
| 8.3 | 31.12.2027 | Безпечна зараз; перехід на 2027 рік |
| 8.2 | 31.12.2026 | Лишилося два місяці; переходьте цього кварталу |
| 8.1 і старші | Завершені | Виправлень немає; перехід або платна підтримка |
Плануйте наступний перехід як продовження домену
Занесіть дату завершення підтримки до спільного календаря з нагадуванням за пів року й просіть хостера щороку оновлювати версію PHP у спокійний тиждень, із тестовою копією та відкатом.
Регламент термінових оновлень: хто вирішує, за скільки годин, як підтверджує
PHP2Shell показав, що між новиною й першими атаками минають години. Регламент на одній сторінці перетворює тривожний заголовок на робоче завдання, бо порядок дій погоджено до паніки, тож рішення ухвалюється за години, а не після кількох днів суперечок. Узгодьте регламент із власником серверів і, якщо експлуатацію віддано назовні, з командою, що надає DevOps-послуги для бізнесу. Цифри — приклад.
- Відповідальні: одна людина у вас і одна в підрядника.
- Тригер: критичний бюлетень вендора або повідомлення про атаки, що почалися.
- Строки: рішення за 4 робочі години, виправлення чи тимчасовий захід за 24 години.
- Підтвердження: сервер, версія, час перезапуску й підсумок перевірки одним повідомленням.
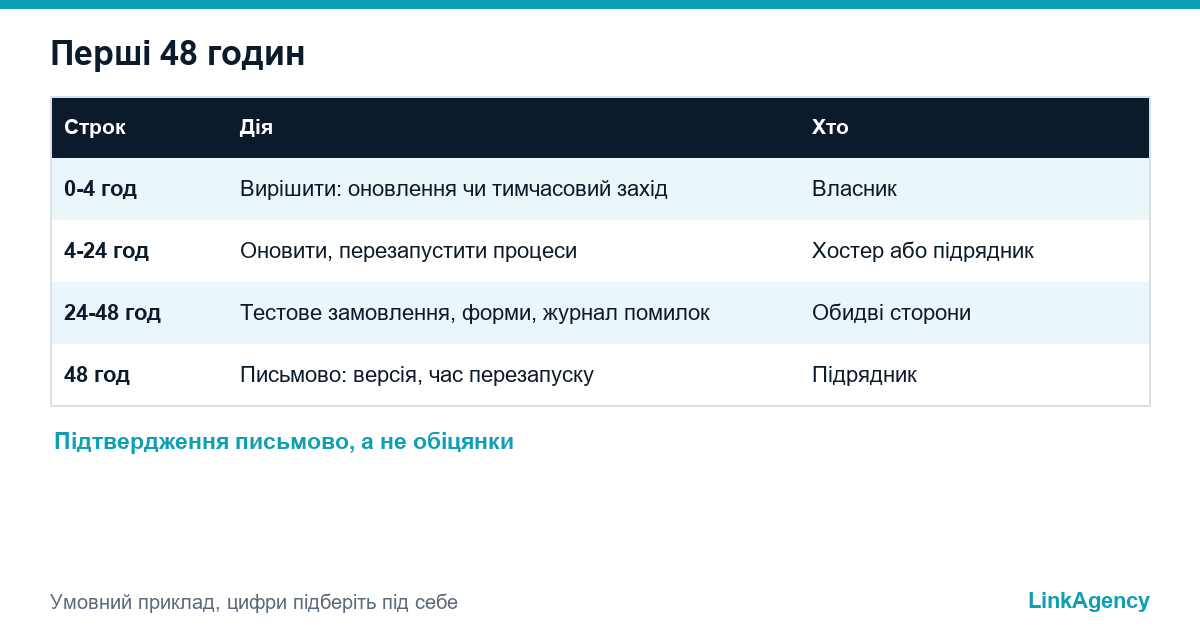
Версію для звіту беріть із листа хостера, адже оновлення без позначки про перезапуск PHP вважається нездійсненим. Решту базових заходів зібрано в нашому матеріалі про безпеку сайту для бізнесу. Запишіть регламент раз, і наступний бюлетень займе години, а не дні: оновлення PHP пройде без нарад.
Що записати в договір із хостингом і підрядником
Короткі пункти позбавлять суперечок у розпал інциденту.
- Сайт працює лише на гілці PHP із виправленнями безпеки.
- Критичні виправлення ставляться за узгоджену кількість годин, із письмовим підтвердженням.
- Виконавець попереджає про завершення підтримки гілки за пів року й пропонує оновити версію PHP.
Якщо потрібна одна команда на аудит, регламент і перехід, можна замовити оновлення версії PHP в нас одним пакетом. Оновлення сервера під ключ із фіксованим часом реакції підходить і для WordPress, і для Magento.
Безкоштовна перевірка версії PHP і налаштувань сервера від LinkAgency
Надішліть адресу сайту. Ми скажемо, яка версія PHP його обслуговує, чи було оновлення після 21 жовтня і що потрібно, щоб наступне оновлення PHP ставилося за години. Якщо ви захочете замовити оновлення версії PHP в нас, спершу погодимо обсяг, перелік перевірок і формат підтвердження.
- перевірка бойової версії та забутих середовищ;
- ризики для плагінів та інтеграцій.
Залиште заявку, відповімо протягом робочого дня.

Часті запитання (FAQ)
Чи зачіпає PHP2Shell мій сайт на WordPress або WooCommerce?
Так, якщо він працює на PHP, а це майже всі. Вразливість PHP сидить в інтерпретаторі, а не в CMS чи плагінах. На сервері потрібна виправлена версія: 8.2.35, 8.3.36, 8.4.27, 8.5.12 або новіша.
Як дізнатися, яка версія PHP реально працює на сайті?
У WordPress відкрийте «Інструменти», «Стан сайту», «Інформація», «Сервер». На хостингу дивіться повний номер, наприклад 8.3.36, і просіть письмове підтвердження.
Що робити, якщо сайт на PHP 8.1 або старшій версії?
Офіційних виправлень для цих гілок немає. Запитайте хостера, чи поставив він латку, і плануйте перехід на підтримувану гілку. Кінець підтримки PHP 8.2 настане 31 грудня 2026 року.
Чи роблять тимчасові налаштування сайт безпечним?
Ні. Вимкнення session.upload_progress та обмеження розміру запиту закривають відомі шляхи атаки, але обидві діри закриває тільки оновлення. Тримайте їх години або кілька днів.
Скільки триває термінове оновлення PHP на сайті компанії?
Крок усередині тієї самої гілки зазвичай забирає менше години на сервері плюс перевірки. Перехід зі старої гілки триває від кількох днів до тижнів, залежно від плагінів і власного коду.
Чи може LinkAgency перевірити й оновити наш PHP?
Так. Перевіряємо бойову версію, оновлюємо чи переносимо PHP, тестуємо замовлення й форми, готуємо регламент термінових оновлень. Можна замовити оновлення версії PHP пакетом: залиште заявку, відповімо протягом робочого дня.