Сайт приносить заявки чи замовлення, але ніхто в компанії не може сказати, у кого є пароль адміністратора, коли востаннє оновлювали плагіни і чи справді відновиться резервна копія. Безпека сайту малого бізнесу найчастіше дає збій саме через такі прогалини, а не через хитру атаку, і захист сайту від злому починається з відповіді на питання, хто за що відповідає. Нижче десять базових заходів: біля кожного питання до команди чи підрядника і ознака біди, тож перевірити список можна за одну зустріч.
Безпека сайту для бізнесу: чому це питання не лише розробників
Якщо сайт зупинився, витік список клієнтів чи з’явилися спам-сторінки, платить бізнес: втрачені продажі, навантаження на підтримку, юридичний ризик і репутація. У OWASP Top 10 серед частих веб-ризиків названо порушений контроль доступу та застарілі компоненти, і обидва спершу управлінські проблеми, бо ростуть із нечіткої відповідальності. Короткий список перевірок безпеки сайту робить видимим, хто відповідає за кожен пункт, а чекліст для безпеки сайту дає спільну мову власнику й розробнику.
Доступи й ролі: хто що може і кого час вимкнути
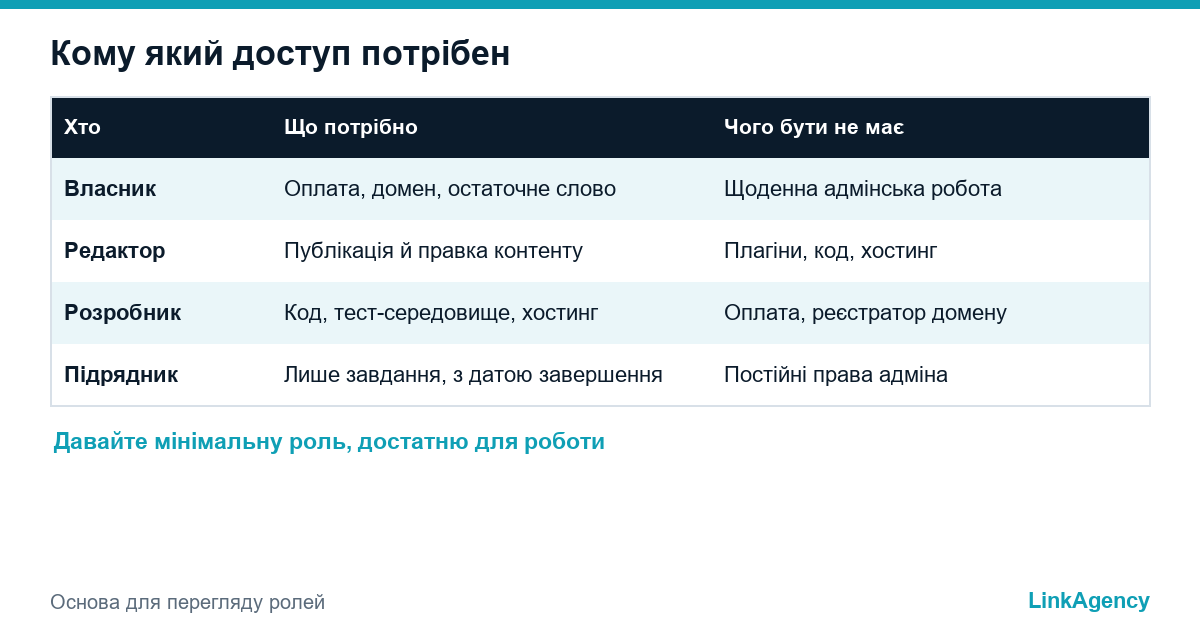
Випишіть усі облікові записи сайту, хостингу, реєстратора домену, аналітики та пошти. Поруч із кожним вкажіть роль і причину доступу. Колишніх підрядників і працівників вимикайте в день виходу та давайте кожному мінімальну роль, достатню для роботи. Спільні логіни ховають, хто що зробив, тож заведіть іменні. Запитайте команду: хто може публікувати, хто ставить плагіни і хто змінює домен? Поганий знак: адміністративний запис, який ніхто не може пояснити, бо безпека сайту без власника записів неповна.
Двофакторна автентифікація та паролі для безпеки сайту
Увімкніть двофакторний захист для адмінки сайту, панелі хостингу, реєстратора домену та пошти, через яку скидаються паролі. Користуйтеся менеджером паролів і унікальним паролем для кожного сервісу, а не спільною таблицею. Раз на квартал звіряйте список адміністраторів. Якщо ключовий запис тримається на одному паролі, виправте це першим, адже одна вкрадена пара логін-пароль перекреслює всі інші заходи.
Оновлення CMS, плагінів і залежностей
Застаріле ПЗ лишається головним входом, а вразливості сайту, відомі всім, використовують боти. Оновлюйте CMS, теми, плагіни й бібліотеки за графіком, перевіряйте на копії перед викладкою на робочий сайт і видаляйте все зайве, бо невикористаний плагін теж відчинені двері, а версія PHP на сервері потребує такої самої уваги, як показало термінове оновлення PHP після PHP2Shell. Якщо за оновлення ніхто не відповідає, їх може взяти на себе команда веб-розробки. Запитайте: коли було останнє оновлення і хто його затвердив? Тривожний знак: сайт пів року без латок.
Резервні копії та перевірка відновлення
Резервне копіювання сайту, яке жодного разу не відновлювали, це лише надія. Зберігайте копії файлів і бази поза вебсервером, тримайте кілька поколінь і двічі на рік перевіряйте відновлення на тестовому середовищі. Про те саме прямо пише посібник NCSC із резервного копіювання. Запитайте: за який час ми повернемо сайт і скільки даних втратимо? Якщо відповіді немає, плану немає.
| Захід | Питання команді | Тривожна ознака |
|---|---|---|
| Перегляд доступів | Хто має доступ сьогодні? | Колишні підрядники активні |
| Двофакторний вхід | Чи ввімкнено на хостингу та домені? | Лише в адмінці |
| Оновлення | Коли була остання латка? | Місяці без оновлень |
| Копії | Коли ми востаннє відновлювали? | Жодного разу не перевіряли |
| Моніторинг | Хто отримає сповіщення вночі? | Ніхто не призначений |
Захист на рівні мережі: WAF, SSL, обмеження спроб входу
Використовуйте HTTPS на всіх сторінках із сертифікатом, що поновлюється автоматично. Поставте перед сайтом вебфільтр WAF, який відсікає шкідливий трафік, і обмежте кількість спроб входу, щоб добір пароля зупинявся після кількох помилок. Ці заходи для безпеки сайту недорогі й закривають багато автоматичного шуму. Запитайте в провайдера, які правила ввімкнено і хто їх переглядає: встановлений, але не переглядуваний фільтр дає хибне відчуття захисту.
Моніторинг, сповіщення та відповідальні
Налаштуйте перевірку доступності зі сповіщенням на людину, а не на спільну скриньку, і повідомлення про нових адміністраторів та зміну файлів. Запишіть відповідального за кожен пункт, його заступника й час реакції на нічне чи вихідне сповіщення. Будь-який сайт виграє, коли чекліст закріплює, що безпека лежить на конкретній людині. Безпека без імені поруч це побажання. Якщо потрібна допомога з налаштуванням, моніторинг, копії та безпечні оновлення беруть на себе DevOps-послуги, а що робити, коли профілактика не спрацювала, описано в статті про план безперервності бізнесу інтернет-магазину.
Перша година після виявлення проблеми
- Зніміть копію поточного стану й запишіть час.
- Перемкніть сайт на сторінку обслуговування.
- Змініть усі паролі та відкличте невідомі облікові записи.
- Відновіть чисту копію та оновіть усе ПЗ.
GDPR: дані клієнтів, обробники та строки повідомлення
Якщо ви працюєте з людьми з ЄС чи Великої Британії, Загальний регламент із захисту даних очікує, що порушення, яке створює ризик для людей, буде доведено до наглядового органу без невиправданої затримки і за можливості протягом 72 годин. В Україні діє Закон «Про захист персональних даних», і до даних клієнтів слід ставитися так само ретельно. Знайте, які сервіси отримують дані клієнтів, укладіть договір із кожним обробником і тримайте короткий план дій із телефонами. Збирайте лише потрібні дані, адже те, чого у вас немає, не витече.
Безкоштовний експрес-аудит безпеки сайту від LinkAgency
Ми перевіримо облікові записи й ролі, двофакторний захист, оновлення, копії, фільтр і моніторинг за цим чеклистом і надішлемо перелік за пріоритетом. Безпеку сайту можна закрити під ключ: безкоштовний експрес-аудит, а за потреби можна замовити аудит безпеки разом із налаштуванням.
- перевірка доступів на сайті, хостингу й домені;
- перевірка оновлень, копій і відновлення;
- план сповіщень і відповідальних на 90 днів.
Залиште заявку, відповімо протягом робочого дня.

Часті запитання (FAQ)
Як часто потрібно перевіряти безпеку сайту?
Доступи й оновлення перевіряйте щомісяця, відновлення копії двічі на рік, а весь список раз на квартал. Після зміни працівника переглядайте доступи в той самий день.
Чи достатньо SSL-сертифіката для захисту сайту?
Ні. HTTPS захищає трафік між відвідувачем і сервером, але не рятує від слабких паролів, застарілих плагінів і вкрадених логінів.
Хто має відповідати за безпеку сайту?
Одна призначена людина з вашого боку, навіть якщо роботу виконує підрядник. Вона затверджує доступи, отримує сповіщення й підтверджує, що копії та оновлення зроблено.
Що робити першим, якщо сайт зламали?
Зняти копію поточного стану, ввімкнути сторінку обслуговування, змінити всі паролі й відновити чисту копію. Якщо витекли персональні дані, запустіть процес повідомлення за GDPR.
Чи справді ламають і малий бізнес?
Так. Атаки здебільшого автоматичні й шукають відомі вразливості, тому маленький сайт із застарілим ПЗ така сама легка ціль, як і великий.
Чи може LinkAgency перевірити й захистити мій сайт?
Так. Ми перевіряємо доступи, оновлення, копії, фільтр і моніторинг, а тоді закриваємо прогалини або передаємо перелік за пріоритетом. Залиште заявку, відповімо протягом робочого дня.