Один украденный пароль от почты, домена или рекламного кабинета может остановить продажи на неделю и открыть доступ к данным клиентов. Второй шаг у большинства включён где-то, но где именно, никто не скажет. Это двухфакторная защита в том порядке, в котором владелец может действовать: шесть аккаунтов, которые закрывают первыми, чем отличаются SMS, приложение аутентификатор и ключи доступа, что делать с общими логинами, подрядчиками и потерянными телефонами и как внедрить всё за неделю. В конце требования клиентов, страховщиков и NIS2 и чек-лист на каждый квартал. Утверждения даны по названным открытым источникам.
Почему пароль больше не защищает бизнес и зачем нужна двухфакторная защита
Пароль это один секрет, который путешествует. Его вводят на фишинговых страницах, повторяют на разных сайтах и теряют при утечках у сервисов, которыми вы не управляете. Второй шаг означает, что вору мало утёкшего текста. CISA говорит, что любая многофакторная защита лучше её отсутствия, а бизнесу стоит стремиться к методам, устойчивым к фишингу. Двухфакторная схема нужна потому, что бизнес теряет деньги там, где слабая защита. Для владельца вывод простой: идеальная система в первый день не нужна, нужен второй шаг на тех аккаунтах, где потеря болезненнее всего.
Шесть аккаунтов, которые закрываются первыми
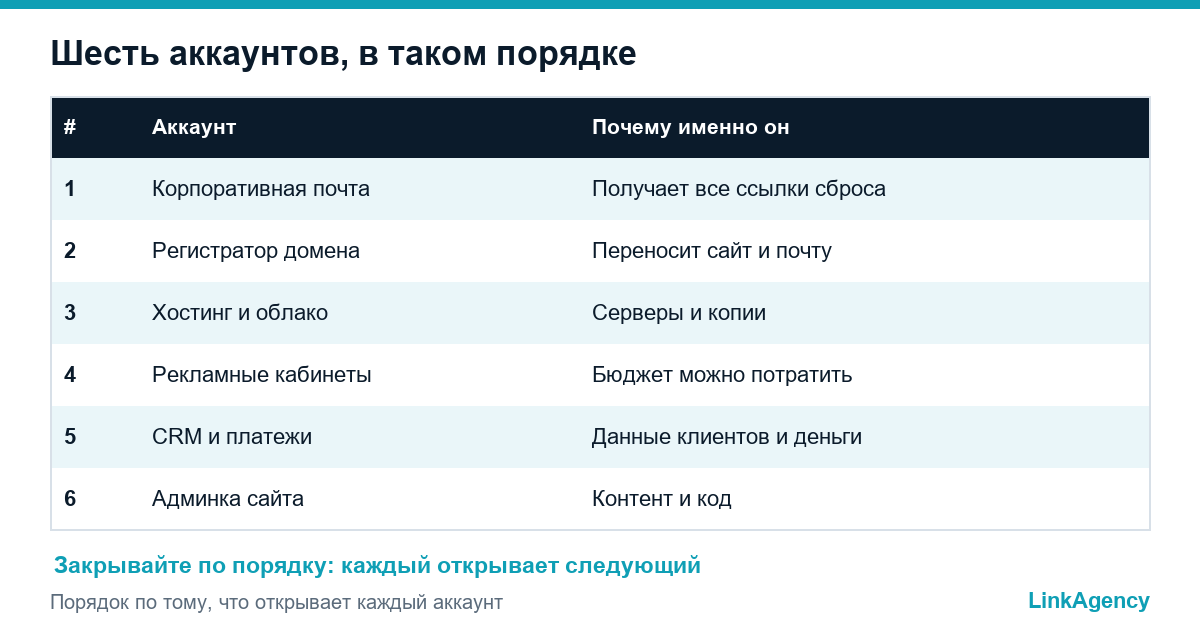
Закрывайте их в этом порядке, потому что каждый открывает следующий. CISA советует начинать с аккаунтов администраторов и сотрудников, работающих с чувствительными данными, а также с почты, файлового хранилища и удалённого доступа.
- Корпоративная почта, потому что на неё приходят ссылки сброса для остальных аккаунтов.
- Регистратор домена, где один взлом переносит и сайт, и почту.
- Хостинг и облако, включая консоль, где лежат серверы и резервные копии. Это настраивает наш облачный хостинг для бизнеса с доступом по ролям.
- Рекламные кабинеты, где вор может потратить ваш бюджет.
- CRM и платёжные системы, где данные клиентов и деньги.
- Админка сайта, где украденный логин меняет контент и код.
SMS, приложение аутентификатор или ключи доступа: что выбрать и когда
CISA ранжирует варианты от сильного к слабому: ключ безопасности, приложение с подтверждением числа, приложение с меняющимся кодом, биометрия вместе с другим методом, и в конце код по SMS или почте, который годится, только когда нет ничего сильнее. Ключ доступа это вход, привязанный к разблокировке устройства, и Google называет его устойчивым к фишингу. Google также отмечает, что пользователи Workspace не всегда могут входить только по ключу доступа, поэтому прочитайте справку о ключах доступа для вашего тарифа.
| Метод | Устойчив к фишингу | Для кого | Слабое место |
|---|---|---|---|
| Ключ безопасности | Да | Админы, владелец | Нужно выдать и заменить |
| Ключ доступа | Да | Ежедневный вход | Потеря устройства |
| Приложение | С подтверждением числа | Большинство сотрудников | Усталость от пушей |
| Код по SMS | Нет | Крайний случай | Перехват, подмена SIM |
Общие аккаунты и подрядчики: не делите один код на всех
Общий логин с одним телефоном означает, что никто ни за что не отвечает, а код приходит тому, у кого телефон. Заводите именные аккаунты, где сервис позволяет. Если у инструмента один логин, храните второй фактор в корпоративном менеджере паролей с доступом для названных людей и меняйте его при уходе сотрудника. Для подрядчиков создавайте отдельные аккаунты с минимальным доступом и датой окончания и закрывайте их в последний день. Эту проверку доступов делает наш DevOps для бизнеса.
Коды восстановления и потеря телефона: заранее, а не в день аварии
Большинство блокировок это не атаки, а сломанный телефон в пятницу. При настройке сохраните коды восстановления в корпоративном хранилище, а не на том же телефоне. Заведите второй метод для каждого администратора, например ключ безопасности в ящике стола. Напишите короткое правило на случай потери: кто подтверждает личность, как удаляется старый фактор и как выдаётся новый доступ. Справка Google советует при потере устройства с ключом доступа удалить этот ключ из аккаунта на другом устройстве.
Как внедрить за неделю без бунта сотрудников
План по дням
Двухфакторная защита приживается, когда план маленький и видимый. День первый: список аккаунтов и владельцев. День второй: включить защиту владельцу и администраторам. Дни третий и четвёртый: пилот с несколькими добровольцами, которые сообщают о неудобствах. День пятый: объявить правило и дату. Дни шестой и седьмой: подключить всех, помочь тем, у кого не получается, и закрыть исключения. Шаг на несколько секунд принимают, если объяснена причина и рядом есть человек, который поможет. Выберите один метод и опишите его на одной странице.
Требования клиентов, страховщиков и NIS2: что проверить
Клиенты и страховщики всё чаще спрашивают, включена ли многофакторная аутентификация, а в части анкет просят подтверждение, поэтому держите датированный список защищённых аккаунтов. NIS2 касается средних и крупных организаций в перечисленных секторах и, по преамбуле, отдельных малых компаний с ключевой ролью, а среди мер безопасности директива называет многофакторную аутентификацию, где это уместно. Прочитайте официальный текст директивы и уточните у юриста, попадает ли ваша компания в сферу действия.
Чек-лист проверки раз в квартал
Поставьте проверку двухфакторной защиты в календарь и держите её короткой. Убедитесь, что на каждом приоритетном аккаунте защита включена. Удалите аккаунты ушедших сотрудников и подрядчиков. Проверьте один код восстановления. Пересмотрите исключения и их сроки. Подтвердите, что у администраторов есть второй метод. Наша веб-разработка добавляет админку сайта в этот список для каждого сданного проекта.
Двухфакторная защита: бесплатный аудит доступов
Проверим, кто и откуда входит в вашу почту, домен, хостинг, рекламу и админку сайта, и покажем, где нет второго фактора.
- карта аккаунтов и тех, кто имеет к ним доступ;
- план на неделю для недостающей защиты.
Оставьте заявку, и мы ответим в течение одного рабочего дня планом аудита.

Часто задаваемые вопросы (FAQ)
Какие аккаунты малому бизнесу защитить первыми?
Начните с корпоративной почты, регистратора домена, хостинга и облака, рекламных кабинетов, CRM и платежей и админки сайта. Почта первая, потому что на неё приходят ссылки сброса для остальных аккаунтов.
Достаточно ли SMS как второго фактора?
CISA ставит код по SMS или почте последним и советует использовать его, только когда нет более сильных вариантов. Это лучше, чем ничего, но администраторов и ключевые аккаунты переведите на приложение, ключ доступа или ключ безопасности.
Что такое ключ доступа?
Ключ доступа это вход, привязанный к разблокировке устройства: отпечатку, лицу или PIN. Google называет такие ключи устойчивыми к фишингу. Проверьте, разрешает ли ваш тариф вход только по ключу доступа.
Что делать с общим аккаунтом?
Лучше именные аккаунты. Если логин один, храните второй фактор в корпоративном менеджере паролей с ограниченным доступом и меняйте его при уходе сотрудника.
Что если сотрудник потерял телефон?
Используйте сохранённые коды восстановления или второй метод, например ключ безопасности, подтвердите личность, удалите старый фактор и добавьте новый. Запишите это правило заранее.
Касается ли нас NIS2?
NIS2 касается средних и крупных организаций в перечисленных секторах и отдельных малых компаний с ключевой ролью. Прочитайте официальный текст и уточните у юриста.
Чем LinkAgency поможет с двухфакторной защитой?
Мы проводим бесплатный аудит доступов к почте, домену, хостингу, рекламе и админке сайта, согласуем план на неделю и поможем его внедрить.