Сайт приносит заявки или заказы, но никто в компании не может сказать, у кого есть пароль администратора, когда в последний раз обновляли плагины и сможет ли резервная копия реально восстановиться. Большинство случаев, когда безопасность сайта малого бизнеса даёт сбой, начинается именно с таких пробелов, а не с хитрой атаки. Ниже десять базовых мер защиты: у каждой есть вопрос к команде или подрядчику и признак, что всё плохо, так что проверить список можно за одну встречу.
Безопасность сайта для бизнеса: почему это вопрос не только разработчиков
Если сайт остановился, утёк список клиентов или появились спам-страницы, платит бизнес: потерянные продажи, нагрузка на поддержку, юридический риск и репутация. В OWASP Top 10 среди частых веб-рисков названы нарушенный контроль доступа и устаревшие компоненты, и оба сначала управленческие проблемы, ведь они растут из неясной ответственности. Короткий список проверок безопасности сайта и защита сайта от взлома начинаются с одного вопроса: кто отвечает. Список делает видимым, кто отвечает за каждый пункт.
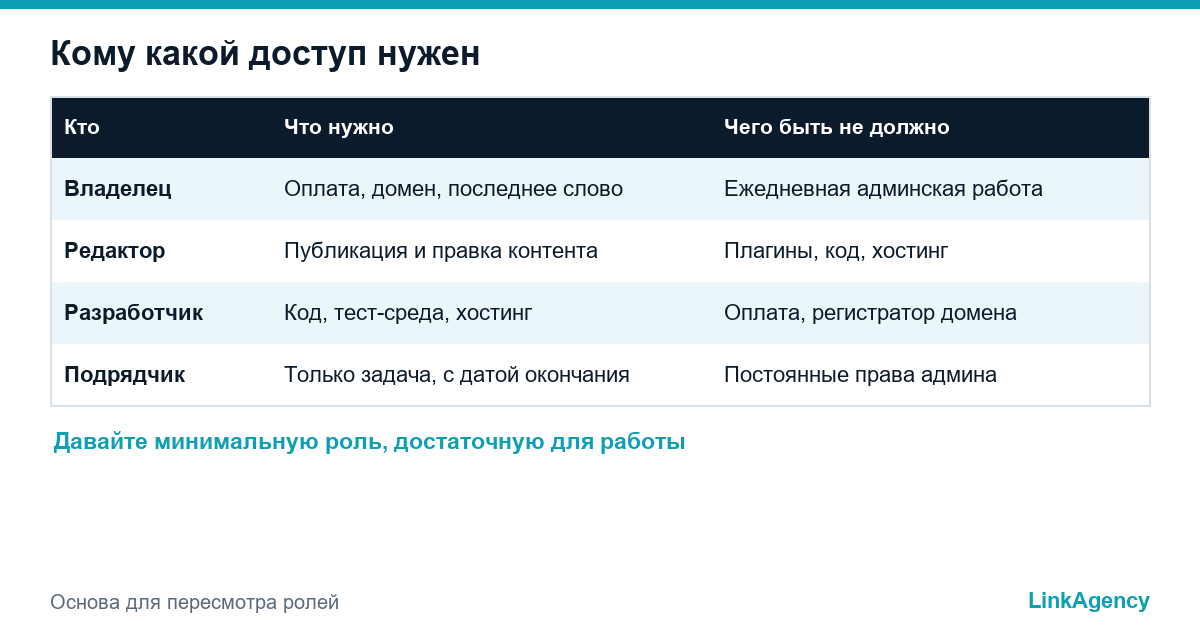
Доступы и роли: кто что может и кого пора отключить
Выпишите все учётные записи сайта, хостинга, регистратора домена, аналитики и почты. Рядом с каждой укажите роль и причину доступа. Бывших подрядчиков и сотрудников отключайте в день ухода и давайте каждому минимальную роль, достаточную для работы. Общие логины скрывают, кто что сделал, поэтому заведите именные. Спросите команду: кто может публиковать, кто ставит плагины и кто меняет домен? Плохой признак: админская запись, которую никто не может объяснить, а чек-лист для безопасности сайта считает её срочной проблемой.
Двухфакторная аутентификация и пароли для безопасности сайта
Включите двухфакторную защиту для админки сайта, панели хостинга, регистратора домена и почты, через которую сбрасываются пароли. Используйте менеджер паролей и уникальный пароль для каждого сервиса, а не общую таблицу. Раз в квартал сверяйте список администраторов. Если ключевая запись держится на одном пароле, исправьте это первым, ведь одна украденная пара логин-пароль перечёркивает все остальные меры.
Обновления CMS, плагинов и зависимостей
Устаревшее ПО остаётся главным входом. Обновляйте CMS, темы, плагины и библиотеки по графику, проверяйте на копии до выкладки на рабочий сайт и удаляйте всё лишнее, потому что неиспользуемый плагин тоже открытая дверь, а версию PHP на сервере нужно беречь так же, как показало срочное обновление PHP после PHP2Shell. Устаревший плагин это известные уязвимости сайта, которыми пользуются боты. Если за обновления никто не отвечает, их может взять на себя команда веб-разработки. Спросите: когда было последнее обновление и кто его утвердил? Тревожный знак: сайт полгода без заплаток.
Резервные копии и проверка восстановления
Резервное копирование сайта, которое ни разу не восстанавливали, это только надежда. Храните копии файлов и базы вне веб-сервера, держите несколько поколений и дважды в год проверяйте восстановление на тестовой среде. О том же прямо пишет руководство NCSC по резервному копированию. Спросите: за сколько мы вернём сайт и сколько данных потеряем? Если ответа нет, плана нет.
| Мера | Вопрос команде | Тревожный признак |
|---|---|---|
| Пересмотр доступов | У кого есть доступ сегодня? | Бывшие подрядчики активны |
| Двухфакторный вход | Включён ли он на хостинге и домене? | Только в админке |
| Обновления | Когда была последняя заплатка? | Месяцы без обновлений |
| Копии | Когда мы последний раз восстанавливали? | Ни разу не проверяли |
| Мониторинг | Кто получит оповещение ночью? | Никто не назначен |
Защита на уровне сети: WAF, SSL, ограничение попыток входа
Используйте HTTPS на всех страницах с сертификатом, который продлевается автоматически. Поставьте перед сайтом веб-фильтр WAF, отсекающий вредоносный трафик, и ограничьте число попыток входа, чтобы подбор пароля останавливался после нескольких ошибок. Эти меры по безопасностью сайта недороги и закрывают много автоматического шума. Спросите у провайдера, какие правила включены и кто их пересматривает: установленный, но не просматриваемый фильтр даёт ложное чувство защиты.
Мониторинг, оповещения и ответственные
Настройте проверку доступности с оповещением на человека, а не на общий ящик, и уведомления о новых администраторах и изменении файлов. Запишите ответственного за каждый пункт, его заместителя и время реакции на ночное или выходное оповещение. Любой сайт выигрывает, когда чек-лист закрепляет, что безопасность лежит на конкретном человеке. Любой пункт должен иметь имя, ведь безопасность без ответственного это пожелание, а сайт без неё уязвим. Если нужна помощь с настройкой, мониторинг, копии и безопасные обновления берут на себя DevOps-услуги, а что делать, когда профилактика не сработала, описано в статье про план действий для интернет-магазина при атаке.
Первый час после обнаружения проблемы
- Снимите копию текущего состояния и запишите время.
- Переключите сайт на страницу обслуживания.
- Смените все пароли и отзовите неизвестные учётные записи.
- Восстановите чистую копию и обновите всё ПО.
GDPR: данные клиентов, обработчики и сроки уведомления
Если вы работаете с людьми из ЕС или Великобритании, Общий регламент по защите данных ждёт, что нарушение, создающее риск для людей, будет доведено до надзорного органа без неоправданной задержки и по возможности в течение 72 часов. Знайте, какие сервисы получают данные клиентов, ведь утечка здесь это и штраф, и репутация, заключите договор с каждым обработчиком и держите короткий план действий с телефонами. Собирайте только нужные данные, ведь то, чего у вас нет, не утечёт.
Бесплатный экспресс-аудит безопасности сайта от LinkAgency
Мы проведём аудит безопасности сайта: проверим учётные записи и роли, двухфакторную защиту, обновления, копии, фильтр и мониторинг по этому списку и пришлём перечень по приоритету. Если нужно, можно заказать аудит безопасности вместе с настройкой.
- проверка доступов на сайте, хостинге и домене;
- проверка обновлений, копий и восстановления;
- план оповещений и ответственных на 90 дней.
Оставьте заявку, ответим в течение рабочего дня.

Часто задаваемые вопросы (FAQ)
Как часто нужно проверять безопасность сайта?
Доступы и обновления проверяйте каждый месяц, восстановление копии дважды в год, а весь список раз в квартал. После смены сотрудника пересматривайте доступы в тот же день.
Достаточно ли SSL-сертификата для защиты сайта?
Нет. HTTPS защищает трафик между посетителем и сервером, но не спасает от слабых паролей, устаревших плагинов и украденных логинов.
Кто должен отвечать за безопасность сайта?
Один назначенный человек на вашей стороне, даже если работу делает подрядчик. Он утверждает доступы, получает оповещения и подтверждает, что копии и обновления сделаны.
Что делать в первую очередь, если сайт взломали?
Снять копию текущего состояния, включить страницу обслуживания, сменить все пароли и восстановить чистую копию. Если утекли персональные данные, запустите процесс уведомления по GDPR.
Правда ли, что взламывают и малый бизнес?
Да. Атаки в основном автоматические и ищут известные уязвимости, поэтому маленький сайт с устаревшим ПО такая же лёгкая цель, как и большой.
Может ли LinkAgency проверить и защитить мой сайт?
Да. Мы проверяем доступы, обновления, копии, фильтр и мониторинг, затем закрываем пробелы или передаём список по приоритету. Оставьте заявку, ответим в течение рабочего дня.