В магазине на Shopify годами копятся приложения: часть давно не нужна, часть читает заказы и данные клиентов, а кто за них отвечает, неясно. 5 ноября 2026 года Shopify пометил одно изменение как «Action required»: для публичных приложений теперь обязателен список разрешённых IP-адресов. Безопасность приложений Shopify это задача владельца не меньше, чем разработчика. Здесь короткий аудит приложений магазина: к чему есть доступ у каждого, что именно меняется в правилах и что остаётся на вас, и почему проверка приложений Shopify не должна зависеть только от поставщиков. Мы опираемся на заметки самого Shopify и отмечаем, где источники расходятся.
Аудит приложений Shopify: что изменилось и какие сроки запомнить
Список разрешённых IP (IP allowlist) ограничивает, откуда можно использовать токены приложения. По журналу изменений Shopify от 5 ноября 2026 года (на английском) причина простая: утёкшие токены можно использовать из любой сети. Разработчик задаёт список в Dev Dashboard. Запрос с адреса вне списка получает ответ 403, как объясняет документация Shopify.
| Дата | Что происходит | Где указано |
|---|---|---|
| 12 ноября 2026 | Публичные приложения с bulk operations без списка: массовые операции не выполняются | Журнал изменений и документация |
| 20 ноября 2026 | Публичные приложения без списка удаляют из App Store и блокируют для новых установок | Журнал изменений и документация |
| 15 января 2027 | Продавцы, которые пользуются таким приложением, видят предупреждение в админке | Документация, в журнале нет |
| 1 апреля 2027 | Shopify отклоняет запросы приложения к GraphQL и REST Admin API | Документация, в журнале нет |
Документация добавляет: уже установленные приложения продолжают работать после 20 ноября. Часовой пояс и точное время указаны в журнале изменений, проверьте их там до планирования.
Зачем ограничивать доступ по IP: как утечка ключа становится утечкой данных
Защита токенов доступа начинается здесь: приложение, которое читает ваши заказы, хранит токен, то есть длинную секретную строку. Тот, кто получил токен, может действовать от имени приложения. Токен, утёкший из лога, старой резервной копии или ноутбука разработчика, работает из любой страны, пока его не отзовут. Список адресов сужает риск: украденный токен бесполезен с адреса вне списка. Риск он не снимает. Документация предупреждает, что сеть хостинг-провайдера делится с другими его клиентами, поэтому список по сети провайдера мягче списка по точным адресам.
Что список не защищает
Shopify сообщает, что не может подтвердить исходный адрес некоторых запросов, например токенов в действии «HTTP-запрос» в Shopify Flow. Считайте список одним слоем рядом с токенами с коротким сроком жизни и узкими правами.
Что правило не закрывает: кастомные приложения и интеграции под заказ
Журнал изменений говорит, что требование не распространяется на кастомные приложения и на приложения, которые продавцы создают сами в Dev Dashboard или в админке. Документация добавляет: для кастомных приложений список не обязателен, но настоятельно рекомендован, поэтому проверка приложений Shopify должна включать и их. Правило меняет безопасность приложений Shopify только для публичных приложений, и для владельца это ключевой пробел: интеграция, которую агентство собрало вам несколько лет назад, связка с учётной системой или скрипт, оставленный фрилансером, лежат вне нового правила. Попросите список всех самописных подключений и ответственного за каждое.
Аудит приложений за 15 минут: список, владелец, какие данные видит каждое
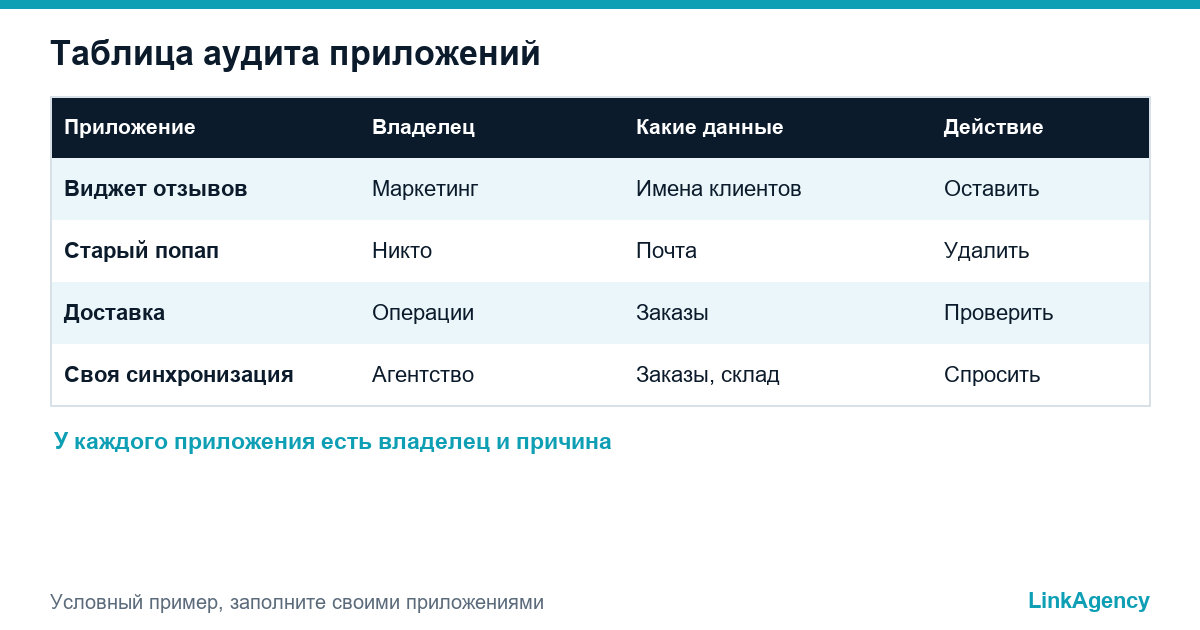
Аудит приложений магазина начинается в админке: откройте Settings, затем Apps and sales channels, и выпишите сотрудников рядом с приложениями. Составьте простую таблицу: приложение, что делает, владелец, дата последней проверки и нужно ли оно ещё. Руководство Shopify для пользователей и несколько обзоров сходятся в порядке действий. Проверьте экран прав каждого приложения: там «просмотр персональных данных» отделён от «просмотра и изменения данных магазина». Любой аудит приложений Shopify заканчивается проверкой токенов, которые держит каждое приложение. Затем посмотрите код темы в разделе Customize и App embeds, потому что удаление приложения не всегда убирает код, который оно добавило в тему.
- Выпишите все установленные приложения и всех сотрудников с доступом.
- Отметьте каждое как критичное, полезное или пробное и назначьте владельца.
- Удалите то, что никто не может объяснить, начиная с неиспользуемых приложений и их доступов.
- Откройте права остальных и уберите лишнее.
- Проверьте тему на остатки кода и неожиданные подключения в App embeds.
Какие вопросы задать разработчику и поставщику приложения
Отправьте их письменно и храните ответы вместе с договором.
- Приложение публичное или кастомное, настроен ли список разрешённых IP?
- Какие данные приложение читает и записывает и зачем нужно каждое право?
- Где хранятся токены и как быстро их можно заменить?
- Кто обработчик персональных данных и есть ли договор об обработке?
- Что будет, если поставщик перестанет поддерживать приложение?
Если приложение обрабатывает персональные данные клиентов из ЕС, к этой обработке применяется GDPR. Детали уточните у юриста, потому что ответ зависит от вашего случая.
Если приложение перестало работать: что проверить в первую очередь
Если функция сломалась после 12 или 20 ноября, не переустанавливайте всё сразу. Сначала проверьте, объявил ли поставщик изменение списка и числится ли приложение в магазине. Затем спросите поставщика, не получают ли запросы с его серверов ответ 403. Ведите журнал своих правок, чтобы их можно было отменить. Один аудит показывает, сколько приложений висит на данных магазина, и сотрудники понимают, зачем это нужно. Если вы зависите от приложения, которое не успеет к сроку, разумный план — замена или собственная интеграция, которую соберёт наша разработка интернет-магазинов и разместят с точными адресами DevOps-услуги для бизнеса.
Постоянный порядок: кто одобряет новые приложения и как часто проверять доступы
Назначьте одного ответственного. Ни одно приложение не попадает в рабочий магазин «просто попробовать». Проверяйте доступы раз в квартал и после каждой смены сотрудников. Наш материал про выбор платформы: Shopify, WooCommerce или своя разработка показывает, сколько такой работы берёт на себя платформа, а сколько остаётся вам.
Аудит приложений Shopify: бесплатный аудит доступов и интеграций
Выпишем, кто имеет доступ к магазину, что можно отключить и что стоит доработать. Без обязательств.
- разбор приложений, прав и самописных подключений;
- план изменений до ноябрьских сроков.
Если нужна доработка, возьмёмся за разработку интернет-магазинов и DevOps-услуги. Оставьте заявку, и мы ответим в течение одного рабочего дня планом бесплатного аудита.

Часто задаваемые вопросы (FAQ)
Что изменил Shopify для безопасности приложений?
5 ноября 2026 года Shopify сделал список разрешённых IP обязательным для публичных приложений. Без него массовые операции перестают работать с 12 ноября, а приложение удаляют из App Store с 20 ноября, как сказано в журнале изменений.
Касается ли правило кастомных приложений?
Нет. Журнал изменений исключает кастомные приложения и приложения, созданные самими продавцами, но документация всё равно рекомендует для них список. Аудит приложений магазина должен охватывать и такие подключения.
Что будет с уже установленными приложениями?
По документации, установленные приложения продолжают работать после 20 ноября. Продавцы увидят предупреждение с 15 января 2027 года, а запросы без списка будут отклонять с 1 апреля 2027 года.
Как увидеть, какие приложения имеют доступ?
Откройте Settings и Apps and sales channels и проверьте права каждого приложения. Проверка приложений Shopify должна включать и тему: после удаления неиспользуемых приложений в ней может остаться код.
Кто задаёт список: владелец или разработчик?
Список задаёт разработчик в Dev Dashboard. Вы письменно спрашиваете поставщика, сделано ли это, это часть аудита приложений Shopify, безопасности приложений Shopify и защиты токенов доступа.
Влияет ли это на обязанности по GDPR?
Если приложение обрабатывает персональные данные клиентов из ЕС, к обработке применяется GDPR и нужен договор об обработке данных. Детали уточните у юриста.
Чем может помочь LinkAgency?
Оставьте заявку со списком приложений. Проведём бесплатный аудит, отметим, что убрать и что доработать, и предложим собственные интеграции, если они нужны.