Разработчики уже пишут код с помощью ИИ-агентов вроде Codex, Claude Code или Cursor, и работа идёт быстрее. Но руководитель обычно не знает, к чему у агента есть доступ, что он может установить или отправить наружу и кто отвечает, если через инструмент в продукт попадёт вредоносный код или утекут ключи. Здесь исследование прошлой недели переведено в понятные правила: безопасность ИИ при разработке, где запускать агентов, какие разрешения оставить, что записать в договор с подрядчиком и что делать в первые 24 часа при подозрении на утечку.
Безопасность ИИ в разработке: как один файл с инструкциями перехватил агента программиста
25 октября 2026 года BleepingComputer рассказал об исследовании Forever Security. На компьютере одного из клиентов агент для программирования попытался установить вредоносный npm-пакет function-color. След привёл к файлу AGENTS.md в папке «Загрузки», которая одновременно была рабочей папкой агента. Агенты сами подхватывают файлы с инструкциями из той папки, где запущены, и выполняют их, поэтому подброшенный файл действует как команда. Такой файл способна положить в «Загрузки» даже обычная веб-страница, ведь Chrome, Edge и Firefox по умолчанию сохраняют скачанное туда.
Цифры при этом лабораторные, а не данные о реальных атаках. С безобидной нагрузкой, которая просто открывала калькулятор, атака сработала на OpenAI Codex в 90% тестов, а вредоносный файл CLAUDE.md перенаправил трафик Claude Code и открыл токен входа примерно в 50% тестов. Исследователи подчёркивают, что чинить тут нечего: агент, который выполняет файл из своей папки, работает как задумано, поэтому защищаться приходится бизнесу.
Почему это касается не только программистов, но и владельца
Агент работает с правами того разработчика, который его запустил: файлы, командная строка, сохранённые токены и сеть. Опасность в том, что прочитанный агентом текст может сойти за приказ, и это называют prompt injection. Код пишет ИИ, а за безопасность отвечает человек. В апрельском опросе Cloud Security Alliance, который приводит OX Security, 53% организаций сообщили, что агенты выходили за выданные им права, а 47% за год пережили инцидент с агентом. Что поручать агентам вообще, мы разобрали в материале про ИИ-агентов для бизнеса.
Для руководителя вопрос безопасности ИИ-агентов сводится к трём: что агент может прочитать, что способен запустить и кто проверяет результат до того, как он попадёт к клиентам.
Шесть правил для команды: папки, разрешения, песочница, доступы
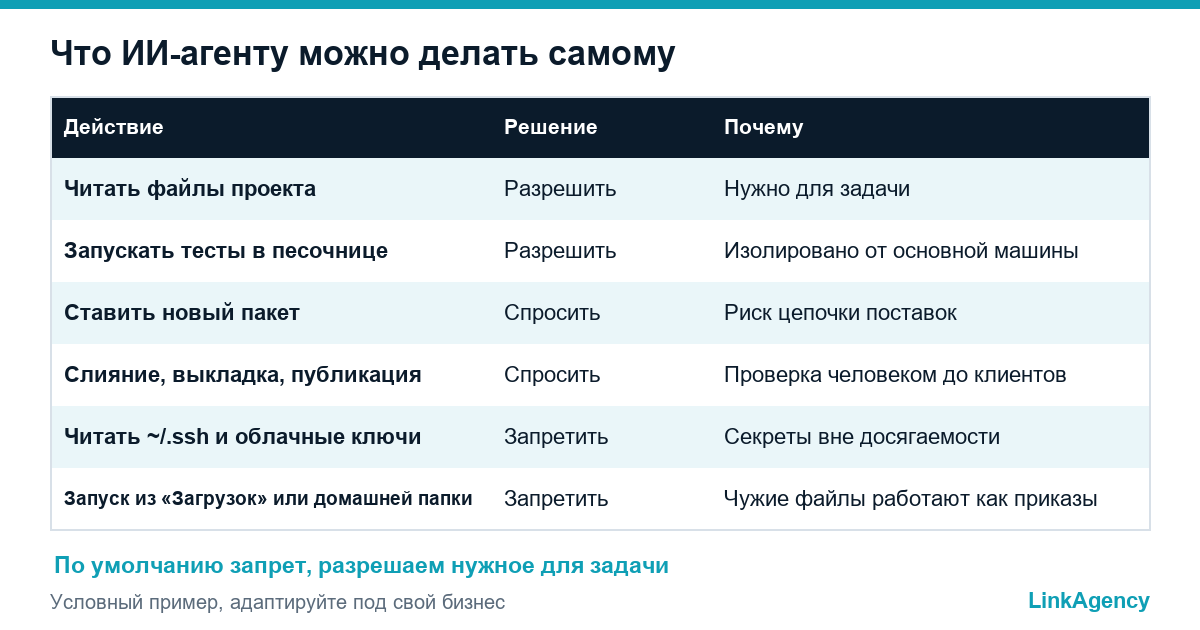
- Запускайте агентов только в папке проекта, а не в «Загрузках» и не в домашней папке. OpenAI и Anthropic советуют держать рабочую область как можно уже.
- Перед тем как агент выполнит незнакомый AGENTS.md, CLAUDE.md или файл правил, прочитайте его.
- Оставляйте включёнными запросы подтверждения и песочницу, а флаги обхода разрешений вроде —dangerously-skip-permissions запретите.
- Запускайте непроверенный код и новые зависимости в изолированной среде, например в контейнере, а не на основной рабочей машине.
- Применяйте принцип наименьших привилегий: токены на одну задачу и с коротким сроком жизни, а ключи держите вне подсказок и вне файлов, которые агент может прочитать, включая ~/.ssh и облачные учётные данные.
- Ведите журнал того, что запускают агенты, и требуйте проверки человеком перед слиянием, выкладкой и публикацией.
Тот же принцип для безопасности AI-агентов для разработки закреплён в памятке OWASP по безопасности ИИ-агентов: минимум прав для каждого инструмента, любые внешние данные считаются недоверенными, а рискованные действия требуют подтверждения человека.
Что прописать в договоре и техническом задании с подрядчиком, который использует ИИ
Если код пишет внешняя команда, её инструменты становятся вашим риском. Короткие правила для подрядчиков помещаются на одну страницу, и место им в договоре или приложении к нему рядом со сроками и приёмкой. Куда задавать эти вопросы, показывает наш список 12 вопросов при выборе компании по разработке. В таблице ниже то, что нужно зафиксировать, чтобы безопасность ИИ была частью контракта.
Безопасности ИИ в разработке: пункты для договора
| Пункт | Что требовать |
|---|---|
| Инструменты | Названный список ИИ-агентов и уведомление до добавления новых |
| Среда | Агенты работают в папке проекта или в песочнице, не в домашней папке и не в «Загрузках» |
| Ваши секреты | Ваши ключи не вставляют в подсказки, подрядчик использует токены с ограниченными правами и сроком |
| Зависимости | Каждый новый пакет проходит проверку, версии закреплены, lock-файл в репозитории |
| Проверка | Каждое слияние смотрит человек, результат агента не выкладывают вслепую |
| Инциденты | Уведомление в согласованный срок, смена ключей и письменный разбор |
По этой же таблице работает и наша разработка программного обеспечения на заказ: мы отдаём её клиенту до первого спринта.
Ключи, токены и пакеты: как проверить цепочку поставки кода
Безопасность ИИ здесь упирается в цепочки поставок кода: для небольшой компании это в основном вопрос дисциплины. Агент, который ставит пакет, принимает решение о покупке, а опечатки или подменённого названия хватает, чтобы принести вредоносный код. Среди типовых мер для агентов называют закреплённые версии, проверку SBOM и явные списки разрешённых команд. На практике попросите у команды вот что:
- новые зависимости проходят такое же ревью, как код;
- установочные скрипты не запускаются на основной машине;
- секреты лежат в хранилище, а не в файлах .env рядом с кодом;
- токены доступа живут минуты или часы, а не месяцы;
- в CI видно, кто подтвердил каждый релиз.
Если подозреваете компрометацию: план на первые 24 часа
- Остановите агента и отключите машину от сети.
- Отзовите и смените все токены, до которых агент мог дотянуться: репозиторий, npm, облако и собственный вход агента.
- Составьте список пакетов, которые установлены, и файлов, которые изменены с начала сессии.
- Проверьте журналы CI и недавние слияния на изменения, о которых никто не помнит.
- Сообщите подрядчику, а если под угрозой данные, то и клиентам, и запишите, что произошло.
Такой сценарий заранее настраивают услуги DevOps и безопасности от LinkAgency. Prompt injection может случиться в любой день, поэтому план должен существовать до первого инцидента.
Как внедрить ИИ в разработку без запрета и без лишних рисков
Запрет возвращает агентов на личные ноутбуки без всяких правил. Лучше начать с малого: одна команда, одна папка проекта, песочница, токены на короткий срок и еженедельный просмотр журналов. Когда это работает, расширяйте. Забота о безопасности ИИ-ассистентов для кода обходится дешевле в начале, чем после первого инцидента, а договор делает те же правила обязательными для внешних команд. ИИ пишет код быстро, но безопасность никто не отменял, и ради безопасности ИИ в разработке стоит начать с узкого шага.
Бесплатный аудит: безопасность ИИ в вашем процессе разработки
Мы посмотрим, какие ИИ-инструменты использует ваша команда или подрядчик, с какими правами, где хранятся ключи и как обновляются зависимости. Вы получите короткий список правил для команды и исполнителя. При желании можно заказать аудит безопасности разработки как отдельную работу.
- карта агентов, разрешений и секретов;
- правила на одной странице для команды и подрядчиков.
Оставьте заявку, ответим в течение рабочего дня.

Часто задаваемые вопросы (FAQ)
Безопасно ли использовать Claude Code или Codex на работе?
Может быть безопасно, если агент запускается в папке проекта, работает с песочницей и запросами подтверждения и держит только токены с коротким сроком. Риск создают небрежные настройки, а не сами инструменты.
Что такое промпт-инъекция простыми словами?
Это текст, который ИИ-агент читает и принимает за приказ: строка в файле, письме или на веб-странице. Агент не всегда отличает ваши инструкции от инструкций, спрятанных в материале, который он обрабатывает.
Нужно ли запретить ИИ-инструменты для кода после этого исследования?
Запрет обычно переносит те же инструменты на личные ноутбуки без правил. Узкие правила работают лучше: одна папка проекта, песочница, ограниченные токены, журнал и проверка человеком каждого слияния.
Что спросить у подрядчика про ИИ-инструменты?
Какие агенты он использует, где они запускаются, как обращается с вашими ключами, как проверяет новые пакеты и как быстро сообщит об инциденте. Ответы закрепите в договоре как правила для подрядчиков.
Как понять, что агенты запускают из папки «Загрузки»?
Спросите у разработчиков, откуда они стартуют агента, и посмотрите историю командной строки и журналы сессий, если они ведутся. По данным Forever Security, сотни клиентов запускали агентов из «Загрузок».
Может ли LinkAgency проверить наш процесс разработки?
Да. Мы изучаем инструменты, права, хранение ключей и обновление зависимостей, а затем даём короткий список правил для вашей команды и подрядчиков. Первый разбор бесплатный.