Sus desarrolladores ya escriben código con agentes de IA como Codex, Claude Code o Cursor, y el trabajo avanza más rápido. Casi ningún directivo sabe a qué pueden acceder esos agentes, qué pueden instalar o enviar fuera y quién responde si un paquete malicioso o una clave filtrada llega al producto. Esta guía convierte la investigación de la semana pasada en reglas claras de seguridad IA para el desarrollo: dónde pueden ejecutarse los agentes, qué permisos se mantienen, qué entra en el contrato con el proveedor y qué hacer en las primeras 24 horas ante una sospecha de fuga.
Seguridad IA en el desarrollo: cómo un archivo de instrucciones secuestró al agente de un programador
El 25 de octubre de 2026, BleepingComputer informó de una investigación de Forever Security. En el ordenador de un cliente, un agente de programación intentó instalar un paquete npm malicioso llamado function-color. El rastro llevó a un archivo AGENTS.md en la carpeta Descargas, que además era el directorio de trabajo del agente. Los agentes cargan los archivos de instrucciones de la carpeta donde arrancan y los siguen, de modo que un archivo colocado ahí funciona como una orden. Una página web puede dejar ese archivo en Descargas sin avisar, porque Chrome, Edge y Firefox guardan allí lo descargado por defecto.
Las cifras salen del laboratorio y no de ataques reales. Con una carga inofensiva que solo abría la calculadora, el ataque funcionó contra OpenAI Codex en el 90 % de las pruebas, y un archivo CLAUDE.md malicioso redirigió el tráfico de Claude Code y expuso su token de acceso en cerca del 50 %. Los autores insisten en que no hay nada que parchear: el agente hace lo que se diseñó para hacer, así que la defensa recae en la empresa.
Por qué la seguridad de la IA importa a la dirección y no solo a los programadores
Un agente trabaja con los permisos del desarrollador que lo lanzó: archivos, terminal, tokens guardados y red, y la seguridad de la IA depende de esos permisos. El peligro es que un texto que el agente lee pueda pasar por una orden, y eso se llama inyección de prompts. Para la dirección, la seguridad de los agentes de IA se reduce a tres preguntas: qué puede leer el agente, qué puede ejecutar y quién revisa el resultado antes de que llegue al cliente. Qué conviene delegar a los agentes lo explicamos en la guía de agentes de IA para empresas.
Si el incidente toca datos personales, el RGPD exige notificarlo a la autoridad de control en un máximo de 72 horas.
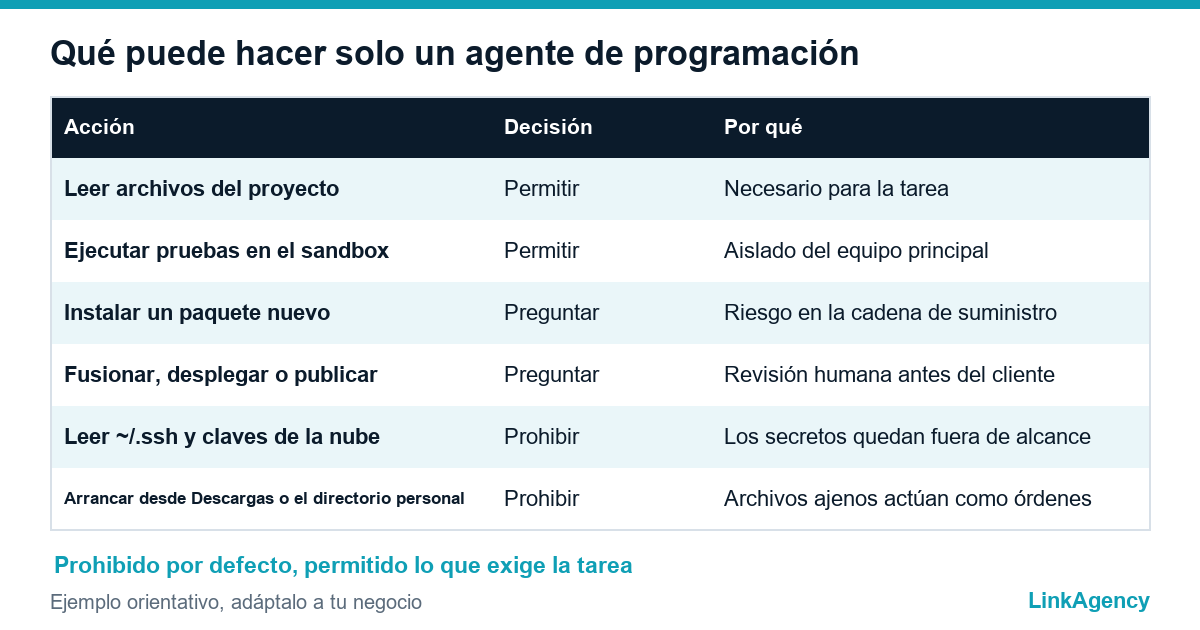
Seis reglas para el equipo: carpetas, permisos, sandbox y accesos
- Lance los agentes solo desde la carpeta del proyecto, nunca desde Descargas ni desde el directorio personal.
- Lea cualquier AGENTS.md, CLAUDE.md o archivo de reglas desconocido antes de que un agente lo siga.
- Mantenga activos los avisos de aprobación y el sandbox, y prohíba las opciones que saltan los permisos, como –dangerously-skip-permissions.
- Ejecute el código no verificado y las dependencias nuevas en un entorno aislado, por ejemplo un contenedor, y no en el equipo principal.
- Aplique el principio de mínimo privilegio: tokens de vida corta y limitados a una tarea, y claves fuera de los prompts y de los archivos que el agente pueda leer, incluidos ~/.ssh y las credenciales de la nube.
- Registre lo que ejecutan los agentes y exija revisión humana antes de cualquier fusión, despliegue o publicación.
El mismo criterio para la seguridad de los agentes de programación aparece en la OWASP AI Agent Security Cheat Sheet: privilegios mínimos para cada herramienta, datos externos tratados como no fiables y aprobación humana para las acciones de alto impacto.
Qué incluir en el contrato y el brief con un proveedor que usa IA
Si el código lo escribe un equipo externo, sus herramientas son parte de su riesgo. Una política de IA para proveedores cabe en una página y debe ir en el contrato o en el anexo, junto a plazos y criterios de aceptación. Dónde hacer estas preguntas lo muestran nuestras 12 preguntas para elegir una empresa de desarrollo. La tabla recoge lo que hay que dejar por escrito para que la seguridad IA forme parte del contrato.
Seguridad de la IA en el desarrollo: cláusulas del contrato
| Cláusula | Qué exigir |
|---|---|
| Herramientas | Lista nominal de agentes de IA en uso y aviso antes de añadir otros |
| Entorno | Los agentes trabajan en la carpeta del proyecto o en un sandbox, nunca en el directorio personal ni en Descargas |
| Sus secretos | Sus claves no se pegan en prompts; el proveedor aplica mínimo privilegio con tokens acotados y de vida corta |
| Dependencias | Cada paquete nuevo se revisa, las versiones se fijan y el archivo lock se guarda en el repositorio |
| Revisión | Una persona revisa cada fusión y el resultado del agente nunca se despliega sin verlo |
| Incidentes | Aviso en un plazo pactado, cambio de claves e informe por escrito |
Nuestro desarrollo de software a medida sigue esta misma tabla, y la entregamos al cliente antes del primer sprint.
Claves, tokens y paquetes: cómo revisar la cadena de suministro de software
La seguridad IA depende aquí de la cadena de suministro de software y, para una pyme, es sobre todo disciplina. Un agente que instala un paquete toma una decisión de compra, y basta un nombre mal escrito o suplantado para introducir malware. Entre las medidas habituales figuran las versiones fijadas, la comprobación de SBOM y las listas de comandos permitidos. Pida al equipo lo siguiente:
- las dependencias nuevas pasan la misma revisión que el código;
- los scripts de instalación no se ejecutan en el equipo principal;
- los secretos viven en un gestor y no en archivos .env junto al código;
- los tokens de acceso caducan en minutos u horas, no en meses;
- en CI se ve quién aprobó cada versión.
Si sospecha una vulneración de la seguridad de la IA: las primeras 24 horas
- Detenga el agente y desconecte el equipo de la red.
- Revoque y cambie todos los tokens a los que el agente pudo llegar: repositorio, npm, nube y el inicio de sesión del propio agente.
- Haga una lista de los paquetes instalados y los archivos modificados desde que empezó la sesión.
- Revise los registros de CI y las fusiones recientes en busca de cambios que nadie recuerda.
- Avise al proveedor y, si hay datos en juego, a los clientes, y anote lo ocurrido.
Dejar este plan montado antes de que haga falta es parte de nuestros servicios DevOps y seguridad. Una inyección de prompts puede llegar cualquier día, y la seguridad de los agentes de IA se demuestra con un plan ensayado antes del primer incidente.
Cómo incorporar la IA al desarrollo sin prohibirla y sin riesgos extra
Prohibirla devuelve los agentes a portátiles personales sin ninguna regla. Programar con IA acelera el código, pero la seguridad exige un responsable. Es mejor empezar poco a poco: un equipo, una carpeta de proyecto, un sandbox, tokens de vida corta y una revisión semanal de los registros. Cuando funcione, se amplía. Cuidar la seguridad de los asistentes de programación con IA cuesta menos al principio que después del primer incidente, y una política de IA para proveedores extiende las reglas a los equipos externos.
Auditoría gratuita: seguridad IA en su proceso de desarrollo
Nuestros servicios DevOps y seguridad empiezan por revisar qué herramientas de IA usa su equipo o su proveedor, con qué permisos, dónde se guardan las claves y cómo se actualizan las dependencias. Recibirá una lista corta de reglas para el equipo y el contratista. Si lo prefiere, puede encargar una auditoría de seguridad del desarrollo como trabajo aparte.
- un mapa de agentes, permisos y secretos;
- unas reglas de una página para su equipo y sus proveedores.
Deje su solicitud y respondemos en un día laborable.

Preguntas frecuentes (FAQ)
¿Es seguro usar Claude Code o Codex en el trabajo?
Puede serlo si el agente arranca en la carpeta del proyecto, trabaja con sandbox y avisos de aprobación y solo guarda tokens de vida corta. El riesgo viene de las configuraciones descuidadas, no solo de las herramientas.
¿Qué significa que un agente «obedezca» un texto malicioso?
Es un texto que un agente de IA lee y trata como una orden, por ejemplo una línea en un archivo, un correo o una página web. El agente no siempre distingue sus instrucciones de las que se esconden en el material que procesa.
¿Debemos prohibir las herramientas de IA para programar tras esta investigación?
La prohibición suele trasladar las mismas herramientas a portátiles personales sin reglas. Funcionan mejor las normas estrechas: una carpeta de proyecto, sandbox, tokens limitados, registros y revisión humana de cada fusión.
¿Qué preguntar a un proveedor sobre sus herramientas de IA?
Qué agentes usa, dónde se ejecutan, cómo trata sus claves, cómo revisa los paquetes nuevos y con qué rapidez le avisará de un incidente. Deje las respuestas por escrito en el contrato.
¿Cómo saber si los agentes se lanzan desde Descargas?
Pregunte a los desarrolladores desde dónde arrancan el agente y revise el historial del terminal y los registros de sesión, si se guardan. Según Forever Security, cientos de clientes lanzaban agentes desde Descargas.
¿Puede LinkAgency revisar nuestro proceso de desarrollo?
Sí. Revisamos herramientas, permisos, almacenamiento de claves y actualización de dependencias, y le entregamos una lista corta de reglas para su equipo y sus proveedores. La primera revisión es gratuita.