Ваші розробники вже пишуть код із ШІ-агентами на зразок Codex, Claude Code чи Cursor, і робота йде швидше. Проте керівник зазвичай не знає, до чого агент має доступ, що може встановити або надіслати назовні і хто відповідає, якщо через інструмент у продукт потрапить шкідливий код або витечуть ключі. Тут дослідження минулого тижня перетворено на зрозумілі правила: безпека ШІ для програмування, де запускати агентів, які дозволи лишити, що вписати в договір із підрядником і що робити в перші 24 години після підозри на витік.
ШІ для програмування: як один файл з інструкціями перехопив агента розробника
25 жовтня 2026 року BleepingComputer розповів про дослідження Forever Security. На комп’ютері одного з клієнтів агент для програмування спробував встановити шкідливий npm-пакет function-color. Слід привів до файлу AGENTS.md у теці «Завантаження», яка водночас була робочою текою агента. Агенти самі підхоплюють файли з інструкціями з тієї теки, де їх запущено, і виконують їх, тож підкинутий файл діє як команда. Такий файл може покласти в «Завантаження» навіть звичайна вебсторінка, бо Chrome, Edge і Firefox за замовчуванням зберігають завантажене саме туди.
Цифри лабораторні, а не дані про реальні атаки. З нешкідливим навантаженням, яке лише відкривало калькулятор, атака спрацювала на OpenAI Codex у 90% тестів, а шкідливий файл CLAUDE.md перенаправив трафік Claude Code і відкрив токен входу приблизно у 50% тестів. Дослідники наголошують, що латати тут нічого: агент, який виконує файл зі своєї теки, працює як задумано, тож захищатися доводиться бізнесу.
Чому це стосується не лише програмістів, а й власника
Агент працює з правами того розробника, який його запустив: файли, командний рядок, збережені токени та мережа. Небезпека в тому, що прочитаний агентом текст може бути сприйнятий як наказ, і це називають prompt injection. Для керівника питання безпеки ШІ-агентів зводиться до трьох запитань: що агент може прочитати, що здатен запустити і хто перевіряє результат, перш ніж він дійде до клієнтів. Що взагалі можна доручати агентам, ми розібрали в матеріалі про ШІ-агентів для бізнесу.
Український гайд теж ставить на перше місце мінімум доступу і кнопку «Стоп»: Мінцифри в п’яти правилах радить давати ШІ лише ті дані, які критично потрібні для задачі, і мати змогу миттєво його зупинити.
Шість правил для команди: теки, дозволи, пісочниця, доступи
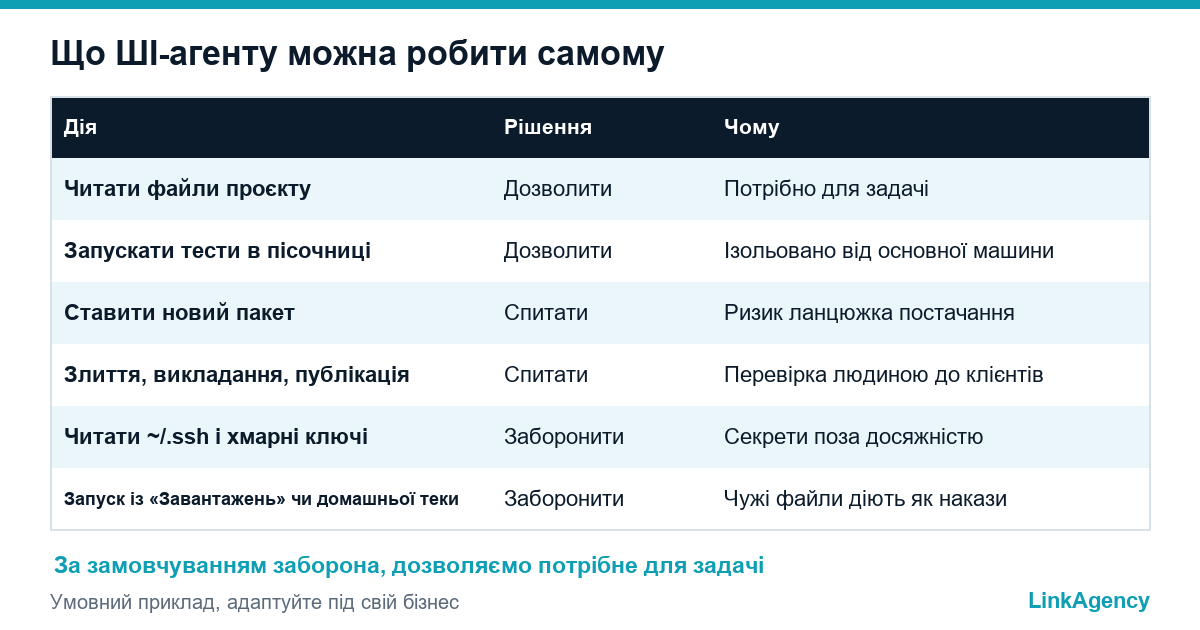
- Запускайте агентів лише в теці проєкту, а не в «Завантаженнях» і не в домашній теці. OpenAI й Anthropic радять тримати робочу область якомога вужчою.
- Перш ніж агент виконає незнайомий AGENTS.md, CLAUDE.md чи файл правил, прочитайте його.
- Лишайте ввімкненими запити підтвердження та пісочницю, а прапорці в обхід дозволів на кшталт –dangerously-skip-permissions забороніть.
- Запускайте неперевірений код і нові залежності в ізольованому середовищі, наприклад у контейнері, а не на основній робочій машині.
- Застосовуйте принцип найменших привілеїв: токени на одну задачу з коротким терміном життя, а ключі тримайте поза підказками й поза файлами, які агент може прочитати, зокрема ~/.ssh та хмарними обліковими даними.
- Ведіть журнал того, що запускають агенти, і вимагайте перевірки людиною перед злиттям, викладанням і публікацією.
Той самий принцип для безпеки ШІ-асистентів для коду закріплено в пам’ятці OWASP щодо безпеки ШІ-агентів: мінімум прав для кожного інструмента, зовнішні дані вважають недовіреними, а ризикові дії потребують підтвердження людини.
Що прописати в договорі та ТЗ із підрядником, який використовує ШІ
Якщо код пише зовнішня команда, її інструменти стають вашим ризиком. Короткі правила для підрядників вміщуються на одну сторінку, і місце їм у договорі чи додатку до нього поруч зі строками й критеріями приймання. Куди ставити ці запитання, показує наш список 12 запитань при виборі компанії з розробки. У таблиці нижче те, що треба зафіксувати, щоб безпека ШІ для програмування стала частиною контракту.
Безпеки ШІ в розробці: пункти для договору
| Пункт | Що вимагати |
|---|---|
| Інструменти | Іменований перелік ШІ-агентів і повідомлення до додавання нових |
| Середовище | Агенти працюють у теці проєкту або в пісочниці, не в домашній теці й не в «Завантаженнях» |
| Ваші секрети | Ваші ключі не вставляють у підказки, підрядник користується токенами з обмеженими правами й терміном |
| Залежності | Кожен новий пакет проходить перевірку, версії закріплені, lock-файл лежить у репозиторії |
| Перевірка | Кожне злиття дивиться людина, результат агента не викладають наосліп |
| Інциденти | Повідомлення в узгоджений строк, зміна ключів і письмовий розбір |
За цією ж таблицею працює й наша розробка програмного забезпечення на замовлення: ми віддаємо її клієнту до першого спринту.
Ключі, токени й пакети: як перевірити ланцюжок постачання коду
Безпека ШІ тут упирається в ланцюжок постачання коду: для малої компанії це здебільшого питання дисципліни. Агент, який ставить пакет, ухвалює рішення про закупівлю, а щоб принести шкідливий код, досить помилки в назві або підміненого імені. Серед типових заходів для агентів називають закріплені версії, перевірку SBOM і явні списки дозволених команд. На практиці попросіть у команди таке:
- нові залежності проходять такий самий перегляд, як код;
- інсталяційні скрипти не запускаються на основній машині;
- секрети лежать у сховищі, а не у файлах .env поруч із кодом;
- токени доступу живуть хвилини чи години, а не місяці;
- у CI видно, хто підтвердив кожен реліз.
Якщо підозрюєте компрометацію: план на перші 24 години
- Зупиніть агента й відключіть машину від мережі.
- Відкличте та змініть усі токени, до яких агент міг дотягнутися: репозиторій, npm, хмара і власний вхід агента.
- Складіть перелік пакетів, які встановлено, і файлів, які змінено від початку сесії.
- Перевірте журнали CI та нещодавні злиття на зміни, про які ніхто не пам’ятає.
- Повідомте підрядника, а якщо під загрозою дані, то й клієнтів, і запишіть, що сталося.
Такий сценарій заздалегідь налаштовують послуги DevOps і безпеки від LinkAgency. Prompt injection може трапитися будь-якого дня, тому план має існувати до першого інциденту.
Як упровадити ШІ в розробку без заборони й зайвих ризиків
Заборона повертає агентів на особисті ноутбуки без жодних правил. Код пише ШІ, а за безпеку відповідає людина. Тому починайте з малого та з простих правил безпеки ШІ в розробці: одна команда, одна тека проєкту, пісочниця, токени на короткий строк і щотижневий перегляд журналів. Коли це працює, розширюйте. Дбати про безпеку ШІ-агентів у команді дешевше на початку, ніж після першого інциденту, а правила для підрядників роблять те саме обов’язковим для зовнішніх команд.
Безкоштовний аудит: безпека ШІ для програмування у вашому процесі розробки
Ми подивимося, які ШІ-інструменти використовує ваша команда чи підрядник, з якими правами, де зберігаються ключі та як оновлюються залежності. Ви отримаєте короткий перелік правил для команди та виконавця. За бажання можна замовити аудит безпеки розробки як окрему роботу.
- карта агентів, дозволів і секретів;
- правила на одній сторінці для команди й підрядників.
Залиште заявку, відповімо протягом робочого дня.

Часті запитання (FAQ)
Чи безпечно користуватися Claude Code або Codex на роботі?
Може бути безпечно, якщо агент запускається в теці проєкту, працює з пісочницею та запитами підтвердження й тримає лише токени з коротким строком. Ризик створюють недбалі налаштування, а не самі інструменти.
Що таке промпт-ін’єкція простими словами?
Це текст, який ШІ-агент читає й сприймає як наказ: рядок у файлі, листі чи на вебсторінці. Агент не завжди відрізняє ваші інструкції від інструкцій, захованих у матеріалі, який він обробляє.
Чи треба забороняти ШІ-інструменти для коду після цього дослідження?
Заборона зазвичай переносить ті самі інструменти на особисті ноутбуки без правил. Вузькі правила працюють краще: одна тека проєкту, пісочниця, обмежені токени, журнал і перевірка людиною кожного злиття.
Що спитати в підрядника про ШІ-інструменти?
Які агенти він використовує, де вони запускаються, як поводиться з вашими ключами, як перевіряє нові пакети і як швидко повідомить про інцидент. Відповіді закріпіть у договорі.
Як зрозуміти, що агентів запускають із теки «Завантаження»?
Запитайте в розробників, звідки вони стартують агента, і перегляньте історію командного рядка та журнали сесій, якщо вони ведуться. За даними Forever Security, сотні клієнтів запускали агентів із «Завантажень».
Чи може LinkAgency перевірити наш процес розробки?
Так. Ми вивчаємо інструменти, права, зберігання ключів і оновлення залежностей, а потім даємо короткий перелік правил для вашої команди та підрядників. Перший розбір безкоштовний.