Бухгалтер получает письмо «от постоянного поставщика»: реквизиты сменились, оплатите новый счёт сегодня. Письмо выглядит как обычно, деньги уходят мошенникам, а вернуть их почти не удаётся. Тогда руководитель спрашивает, где была дыра. Была ли это почта, люди или правила оплаты? Здесь защита корпоративной почты и бухгалтерии разобрана в трёх слоях: почтовый домен, процесс оплаты и команда. В конце одностраничный чек-лист и план на первые часы, если деньги уже ушли.
Как работает подмена реквизитов и почему защита корпоративной почты нужна в первую очередь
Мошенничество через деловую переписку, или BEC, это обман, при котором злоумышленник имитирует или взламывает рабочий ящик, чтобы перенаправить платёж. В частой версии он наблюдает за настоящей перепиской с поставщиком, а потом присылает следующий счёт с другим номером счёта. Поддельный счёт срабатывает потому, что в нём нет ничего странного: цепочка настоящая, тон привычный, сумма ожидаемая. Платёж ещё и проходит между двумя отделами, и каждый считает, что проверил другой. Защита начинается с почты, а не только с корпоративной сети.
Слой 1: защита домена с помощью SPF, DKIM и DMARC
Что делает каждая запись
- SPF перечисляет серверы, которым разрешено отправлять почту от имени вашего домена.
- DKIM подписывает каждое письмо, чтобы получатель видел, что оно не изменено.
- DMARC говорит принимающим серверам, что делать при сбое SPF или DKIM: наблюдать, помещать в карантин или отклонять.
В обзоре Microsoft о мошенничестве через деловую почту DMARC назван среди мер, снижающих подделку вашего домена. Запускайте DMARC в режиме наблюдения, несколько недель читайте отчёты, исправляйте законных отправителей и только потом переходите к карантину и отклонению. Верная настройка DMARC защитит ваших клиентов от писем с вашим именем, но не остановит мошенника с похожего домена, поэтому следующие два слоя так же важны.
Защита ящиков
Включите двухфакторную защиту. Сделайте это для каждого ящика, помечайте письма снаружи компании и проверяйте правила пересылки, ведь злоумышленники часто прячут там копии писем. Рекомендации Секретной службы США дают тот же совет и добавляют регистрацию похожих доменных имён. Настройку почтовой аутентификации и политик доступа входят в наши услуги DevOps и безопасности.
Слой 2: правила оплаты, которые останавливают подмену реквизитов даже при идеальном письме
- Смена реквизитов принимается только после звонка по номеру из договора, а не из письма.
- На новый счёт действует пауза перед первой оплатой.
- Платежи выше установленной суммы требуют двух подписей разных людей.
- Данные поставщика меняет один назначенный сотрудник, а не тот, кто получил письмо.
- Плательщик отправляет поставщику уведомление с названием банка и последними цифрами счёта.
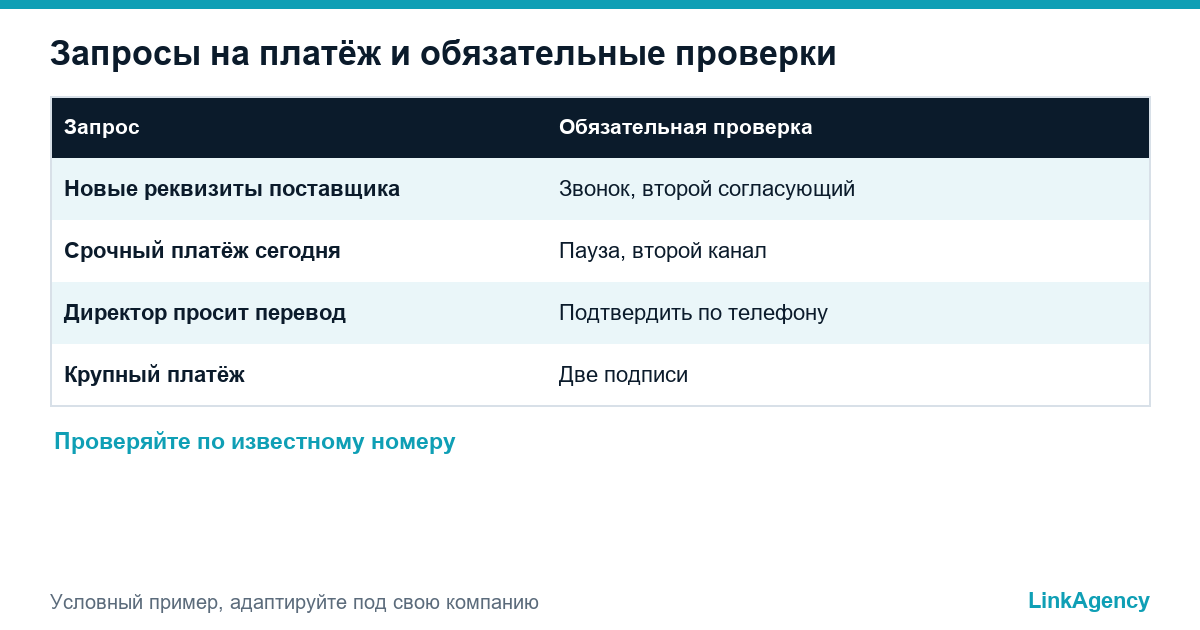
| Запрос | Обязательная проверка |
|---|---|
| Новые банковские реквизиты поставщика | Звонок по номеру из договора, второй согласующий |
| Срочный платёж «сегодня» | Пауза и подтверждение по второму каналу |
| Руководитель просит перевод по почте | Подтверждение лично или по телефону до оплаты |
Правила оплаты работают потому, что не зависят от того, выглядит ли письмо подозрительно. Финансовый отдел следует им даже при безупречном тексте. Они останавливают поддельный счёт ещё на входе, а смена реквизитов без звонка перестаёт быть возможной.
Слой 3: короткая инструкция для бухгалтерии, ассистентов и руководителей
Напишите одну страницу. Держите её рядом с экраном оплаты. В ней сказано, кто вправе менять данные поставщика, какой канал подтверждает смену, что делать со срочной просьбой руководителя и кого предупредить о подозрительном письме. Дважды в год проводите короткую тренировку с безвредным тестовым письмом и просите сообщать о нём в течение часа, а не удалять, чтобы сообщение стало привычкой, а не поводом для неловкости. Руководителям и их ассистентам нужна та же инструкция. Поддельный запрос от имени директора это классическая версия схемы, и подмена реквизитов нередко бьёт сначала по ассистенту.
AI-письма и голосовые подделки: что изменилось и какие проверки больше не работают
ИИ делает мошеннические письма гладкими и личными, поэтому правило «ищите ошибки в тексте» больше не защищает. То же относится к знакомому голосу в трубке, ведь голос можно имитировать. Опирайтесь на процесс: звонок по известному номеру, второй согласующий и письменная заявка на изменение. Безупречно написанное письмо, которое всё же просит пропустить процедуру, и есть сигнал тревоги.
Если деньги уже ушли: первые часы, банк, полиция и уведомления
- Сразу позвоните в банк, сообщите о мошенническом переводе и попросите отозвать или заморозить его.
- Обратитесь в полицию по каналу, не связанному со взломанной почтой.
- Смените пароли и сохраните исходные письма как доказательства.
- Сообщите о случае в национальный орган по киберпреступности или, если вы в США, в Центр жалоб на интернет-преступления IC3.
- Уведомите страховую компанию и поставщика, от чьего имени писали.
Скорость решает. Держите на чек-листе номер антифрод-линии банка и ответственного за каждый шаг.
Чек-лист на одну страницу для финансового отдела
- SPF, DKIM и DMARC настроены, отчёты читаются.
- Двухфакторная защита включена для каждого ящика.
- Смена реквизитов подтверждается звонком по известному номеру.
- Крупные платежи требуют двух согласующих.
- Команда знает инструкцию на одну страницу и план на случай потери денег.
Если счета приходят по почте потоком, руководство по автоматизации обработки счетов покажет, как добавить автоматические проверки, а чек-лист безопасности сайта закрывает остальной цифровой периметр.
Заказать проверку почтового домена до следующей подмены реквизитов
Вы можете заказать проверку почтового домена как короткую отдельную задачу. Мы смотрим SPF, DKIM и DMARC, двухфакторную защиту и процесс оплаты и даём короткий список рекомендаций.
Бесплатная проверка: защита корпоративной почты
Мы проверяем, настроены ли SPF, DKIM и DMARC, включена ли двухфакторная защита и где процесс оплаты можно обмануть, и присылаем короткий список правок. Можно также заказать проверку почтового домена отдельной задачей.
- отчёт по записям домена и защите ящиков;
- набор правил проверки платежей на одну страницу для финансов.
Оставьте заявку, и мы ответим в течение одного рабочего дня.

Часто задаваемые вопросы (FAQ)
Что такое BEC, или мошенничество через деловую почту?
Обман, при котором злоумышленник имитирует или взламывает рабочий ящик, чтобы перенаправить платёж или получить данные. Самая частая версия: поддельный счёт с новыми реквизитами.
Какое одно правило лучше всего защищает от поддельных счетов?
Не принимать смену реквизитов только по письму. Подтверждайте её звонком по номеру, который у вас уже был: из договора или прежней переписки, до первого платежа.
Останавливает ли DMARC поддельные счета?
Он мешает другим рассылать письма от имени вашего домена. Письма с похожих доменов и из взломанного ящика поставщика он не останавливает, поэтому нужны ещё и правила оплаты.
Как распознать письмо мошенника, написанное ИИ?
Часто никак: текст гладкий. Оценивайте не стиль, а просьбу: смена реквизитов, срочность и давление пропустить обычную процедуру служат сигналами.
Что делать первым, если платёж ушёл мошенникам?
Сразу позвонить в банк с просьбой отозвать или заморозить перевод, затем обратиться в полицию другим каналом и сохранить исходные письма как доказательства.
Кто должен иметь право менять реквизиты поставщиков?
Один-два назначенных сотрудника при втором согласующем, по письменной заявке и после звонка. Тот, кому пришло письмо, не должен менять данные в одиночку.
Как заказать проверку почтового домена в LinkAgency?
Оставьте заявку с названием домена. Мы проверим почтовые записи и процесс оплаты и пришлём короткий список рекомендаций и стоимость выбранных работ.