Бухгалтер отримує лист «від постійного постачальника»: реквізити змінилися, оплатіть новий рахунок сьогодні. Лист виглядає як завжди, гроші йдуть шахраям, а повернути їх майже не вдається. Тоді керівник питає, де була діра. Чи то була пошта, люди чи правила оплати? Тут фішингові листи з підробленим рахунком розібрано в трьох шарах захисту: поштовий домен, процес оплати й команда. Наприкінці чек-лист на одну сторінку і план на перші години, якщо гроші вже пішли.
Як працюють фішингові листи з підміною реквізитів і чому вони так часто спрацьовують
Шахрайство через ділове листування, або BEC, це обман, у якому зловмисник імітує чи зламує робочу скриньку, щоб перенаправити платіж. У поширеній версії він спостерігає за справжнім листуванням із постачальником, а потім надсилає наступний рахунок з іншим номером рахунку. Підроблений рахунок спрацьовує, бо в ньому немає нічого дивного: ланцюжок справжній, тон звичний, сума очікувана. Фішингові схеми не потребують зламу: листи можуть бути чистими, а рахунок підробленим. Платіж іще й проходить між двома відділами, і кожен вважає, що перевірив інший.
Шар 1: захист домену за допомогою SPF, DKIM і DMARC
Що робить кожен запис
- SPF перелічує сервери, яким дозволено надсилати пошту від імені вашого домену.
- DKIM підписує кожен лист, щоб отримувач бачив, що його не змінено.
- DMARC каже приймальним серверам, що робити, коли SPF або DKIM не проходять: спостерігати, відправляти в карантин чи відхиляти.
В огляді Microsoft про шахрайство через ділову пошту DMARC названо серед заходів, що знижують підробку вашого домену. Запускайте DMARC у режимі спостереження, кілька тижнів читайте звіти, виправляйте законних відправників і лише потім переходьте до карантину та відхилення. Правильне налаштування DMARC захистить клієнтів від листів з вашим іменем, але не зупинить шахрая з подібного домену, тому наступні два шари так само важливі.
Захист скриньок
Увімкніть двофакторний захист. Зробіть це для кожної скриньки, позначайте листи ззовні компанії та перевіряйте правила пересилання, адже зловмисники часто ховають там копії листів. Рекомендації Секретної служби США дають ту саму пораду й додають реєстрацію схожих доменних імен. Налаштування поштової автентифікації та політик доступу входить до наших послуг DevOps і безпеки.
Шар 2: правила оплати, що зупиняють підміну реквізитів навіть за ідеального листа
- Зміна реквізитів приймається лише після дзвінка за номером із договору, а не з листа.
- На новий рахунок діє пауза перед першою оплатою.
- Платежі вище встановленої суми потребують двох підписів різних людей.
- Дані постачальника змінює один призначений співробітник, а не той, хто отримав лист.
- Платник надсилає постачальнику повідомлення з назвою банку та останніми цифрами рахунку.
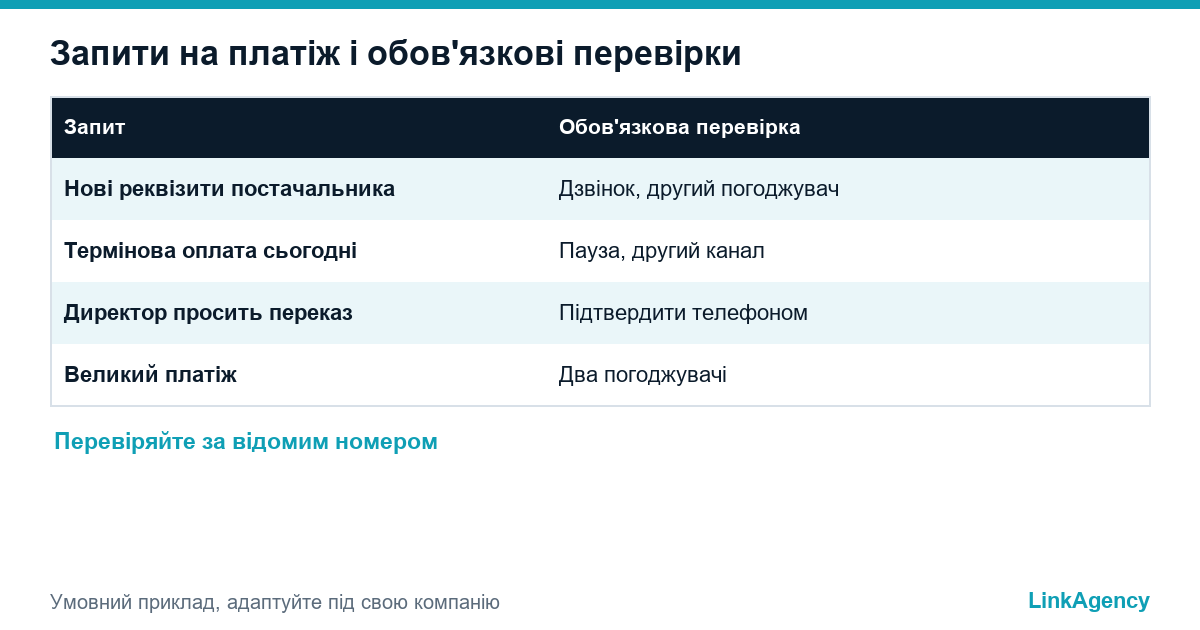
| Запит | Обов’язкова перевірка |
|---|---|
| Нові банківські реквізити постачальника | Дзвінок за номером із договору, другий погоджувач |
| Термінова оплата «сьогодні» | Пауза й підтвердження другим каналом |
| Керівник просить переказ поштою | Підтвердження особисто чи телефоном до оплати |
Правила оплати працюють, бо не залежать від того, чи виглядає лист підозріло. Фінансовий відділ дотримується їх навіть за бездоганного тексту. Вони зупиняють підроблений рахунок ще на вході, а зміна реквізитів без дзвінка перестає бути можливою.
Шар 3: коротка інструкція для бухгалтерії, асистентів і керівників
Напишіть одну сторінку. Тримайте її поруч з екраном оплати. У ній сказано, хто може змінювати дані постачальника, який канал підтверджує зміну, що робити з терміновим проханням керівника і кого попередити про підозрілий лист. Двічі на рік проводьте коротке тренування з нешкідливим тестовим листом і просіть повідомляти про нього протягом години, а не видаляти, щоб повідомлення стало звичкою, а не приводом для ніяковості. Керівникам та їхнім асистентам потрібна та сама інструкція. Підроблений запит від імені директора це класична версія схеми, і підміна реквізитів нерідко б’є спершу по асистенту.
AI-листи й голосові підробки: що змінилося і які перевірки більше не працюють
ШІ робить шахрайські листи гладкими й особистими, тому порада «шукайте помилки в тексті» більше не захищає. Те саме стосується знайомого голосу в слухавці, адже голос можна імітувати. Спирайтеся на процес: дзвінок за відомим номером, другий погоджувач і письмова заявка на зміну. Бездоганно написаний лист, який усе ж просить обійти процедуру, і є сигналом тривоги.
Якщо гроші вже пішли: перші години, банк, поліція та повідомлення
- Одразу зателефонуйте до банку, повідомте про шахрайський переказ і попросіть відкликати чи заморозити його.
- Зверніться до поліції каналом, не пов’язаним зі зламаною поштою.
- Змініть паролі й збережіть оригінальні листи як докази.
- Повідомте про випадок національний орган з кіберзлочинності або, якщо ви в США, Центр скарг на інтернет-злочини IC3.
- Сповістіть страхову компанію та постачальника, від чийого імені писали.
Швидкість вирішує. Тримайте на чек-листі номер антифрод-лінії банку та відповідального за кожен крок.
Чек-лист на одну сторінку для фінансового відділу
- SPF, DKIM і DMARC налаштовано, звіти читаються.
- Двофакторний захист увімкнено для кожної скриньки.
- Зміна реквізитів підтверджується дзвінком за відомим номером.
- Великі платежі потребують двох погоджувачів.
- Команда знає інструкцію на одну сторінку й план на випадок втрати грошей.
Якщо рахунки надходять поштою потоком, посібник з автоматизації обробки рахунків покаже, як додати автоматичні перевірки, а чек-лист безпеки сайту закриває решту цифрового периметра.
Замовити перевірку поштового домену до наступної підміни реквізитів
Ви можете замовити перевірку поштового домену як коротке окреме завдання. Ми дивимося SPF, DKIM і DMARC, двофакторний захист і процес оплати та даємо короткий список рекомендацій.
Безкоштовна перевірка: фішингові листи й захист пошти
Ми перевіряємо, чи налаштовано SPF, DKIM і DMARC, чи ввімкнено двофакторний захист і де процес оплати можна обманути, і надсилаємо короткий список правок. Можна також замовити перевірку поштового домену окремим завданням.
- звіт щодо записів домену та захисту скриньок;
- набір правил перевірки платежів на одну сторінку для фінансів.
Залиште заявку, і ми відповімо протягом одного робочого дня.

Часті запитання (FAQ)
Що таке BEC, або шахрайство через ділове листування?
Обман, у якому зловмисник імітує чи зламує робочу скриньку, щоб перенаправити платіж або отримати дані. Найпоширеніша версія: підроблений рахунок з новими реквізитами.
Яке одне правило найкраще захищає від підроблених рахунків?
Не приймати зміну реквізитів лише за листом. Підтверджуйте її дзвінком за номером, який у вас уже був: з договору чи попереднього листування, до першого платежу.
Чи зупиняє DMARC підроблені рахунки?
Він заважає іншим розсилати листи від імені вашого домену. Листи зі схожих доменів і зі зламаної скриньки постачальника він не зупиняє, тож потрібні ще й правила оплати.
Як розпізнати лист шахрая, написаний ШІ?
Часто ніяк: текст гладкий. Оцінюйте не стиль, а прохання: зміна реквізитів, терміновість і тиск обійти звичну процедуру є сигналами.
Що робити першим, якщо платіж пішов шахраям?
Одразу зателефонувати до банку з проханням відкликати чи заморозити переказ, потім звернутися до поліції іншим каналом і зберегти оригінальні листи як докази.
Хто має право змінювати реквізити постачальників?
Один-два призначені співробітники за другого погоджувача, за письмовою заявкою та після дзвінка. Той, кому надійшов лист, не повинен змінювати дані сам.
Як замовити перевірку поштового домену в LinkAgency?
Залиште заявку з назвою домену. Ми перевіримо поштові записи й процес оплати та надішлемо короткий список рекомендацій і вартість обраних робіт.